Costruito per chi vi chiederà la prova.
La sicurezza è il prerequisito. Ciò che REVIEWIT aggiunge è la prova e la sovranità: sigillata, concatenata, conservata ed esportata alle vostre condizioni, nella vostra regione, da una piattaforma la cui identità, i cui segreti e le cui operazioni sono governati allo stesso modo.
Un'autorità di sigillo, non un semplice checksum.
Ogni occorrenza chiusa e ogni segmento di audit viene sigillato da SEAL, un'autorità dedicata sostenuta da un vault persistente. Gli host applicativi non possono sigillare nulla da soli, né generare le proprie credenziali.
- Basato su vault. Le chiavi risiedono in un vault di livello hardware, dissigillato con quote frazionate. L'autorità deriva, non espone mai.
- Un'identità per sottoscrizione. Ogni chiamante presenta un certificato emesso dalla PKI propria del vault, che porta il proprio tenant. Nessun elenco di tenant, nessun riavvio in fase di onboarding.
- Revoca e rinnovo. Un elenco di revoca firmato, letto a ogni ammissione, un job di ciclo di vita che rinnova prima della scadenza e revoca le sottoscrizioni archiviate. L'host non esegue nessuna delle tre operazioni.
- Si blocca in modo sicuro. Un elenco di revoca obsoleto rifiuta con 503. Un chiamante revocato rifiuta con 403. Un broker che non riesce a leggere l'elenco non si avvia.
- Emittente
- PKI del vault, non l'host
- Rinnovo
- Job di ciclo di vita, 30 giorni prima della scadenza
- Vecchio certificato
- Conservato un giorno, poi revocato
- Sottoscrizione sconosciuta
- Né rinnovata né revocata
Concatenata per ambito, sigillata alla chiusura, eliminata per segmento.
La pista di audit non è un unico registro infinito. È un insieme di catene, una per ambito, suddivise in segmenti che si chiudono e si sigillano. Un'occorrenza di campagna è un ambito. Una sottoscrizione è un ambito. La lettura avviene per sottoscrizione, la conservazione per segmento.
- Catalogo dei codici. Ogni evento ha un codice governato, un dominio e una traduzione. Nulla di destrutturato entra nella catena.
- Segmento, mai riga. L'eliminazione rimuove i segmenti sigillati la cui conservazione è scaduta. Non elimina mai una riga da una catena attiva.
- Un ambito si dichiara da sé. I nuovi moduli portano il proprio ambito e la propria linea di conservazione. Le richieste di cancellazione, i blocchi legali e ogni oggetto governato ne hanno uno.
- Dossier di certificazione. Per gli amministratori, la prova di un'occorrenza assemblata e leggibile. Esportazione e firma appartengono alla catena sigillata, non a un PDF.
L'auditor osserva, dimostra ed esporta. Non pilota mai.
Un audit vi chiede di dimostrare la progettazione, l'esecuzione con le prove e la completezza delle vostre revisioni. È un'esigenza di lettura e di esportazione, mai di azione. REVIEWIT offre agli auditor un ruolo tutto loro nel Workspace Manager, con un banner permanente di sola lettura, una scadenza, e una home costruita attorno ai tre numeri che chiederanno.
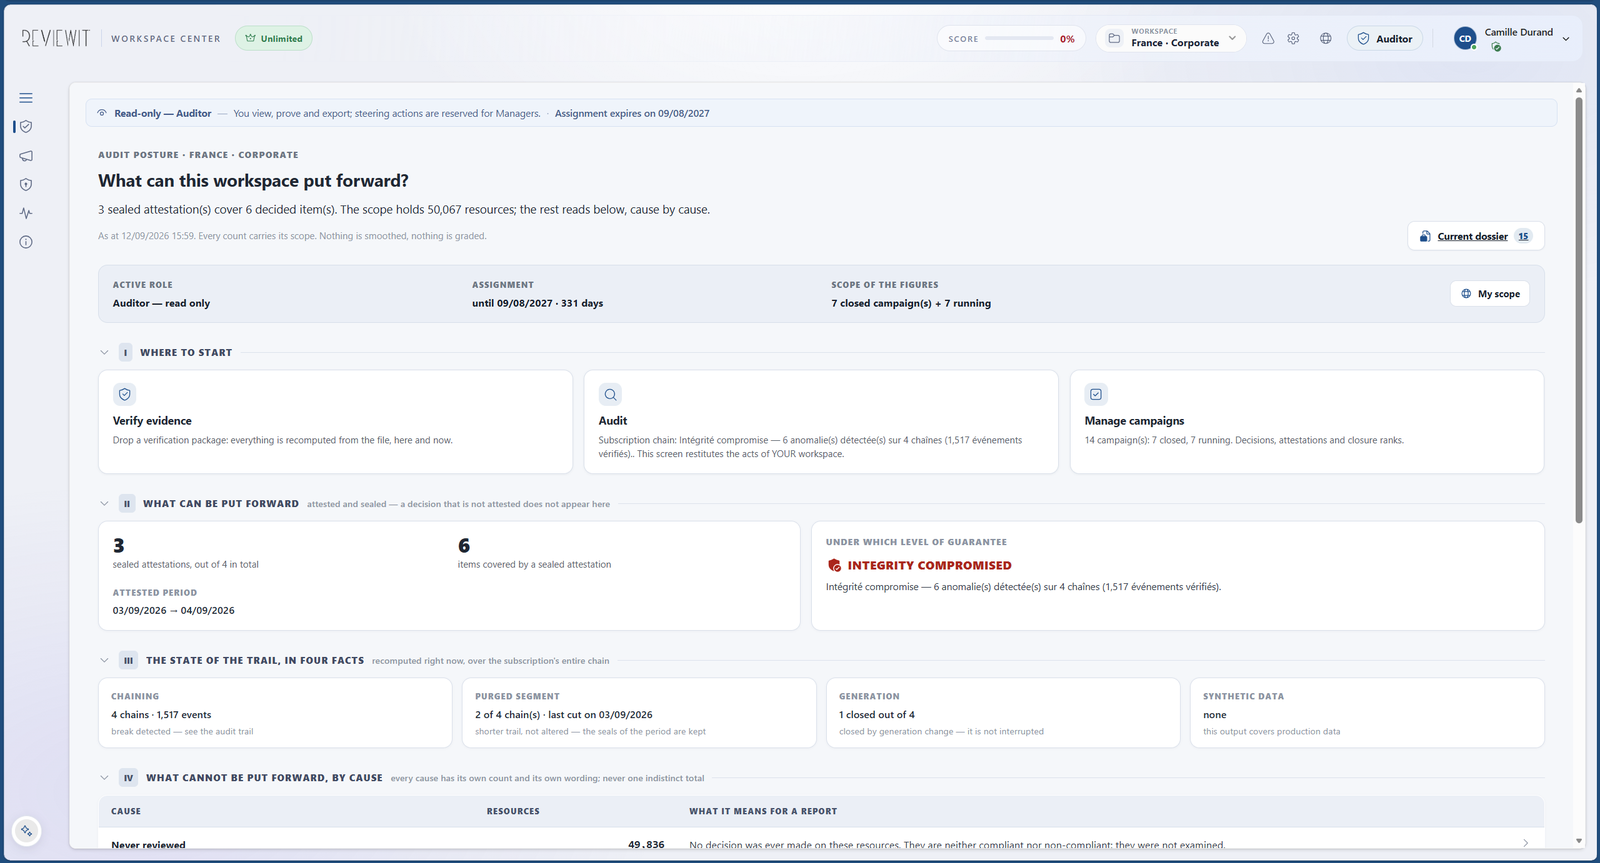
- Un ruolo, non una modalità. Auditor è uno dei quattro ruoli del workspace, detenuto da una persona o da un gruppo, per un massimo di dodici mesi. Il banner indica il ruolo e la sua scadenza su ogni pagina.
- Postura di audit. Copertura, attestazioni sigillate, lo stato della pista in quattro dati, le cause misurate di ciò che non è coperto, le prove più recenti. Ogni cifra rimanda al proprio materiale.
- Lettore della pista di audit. La catena per ambito, con un verdetto di integrità sull'intera sottoscrizione e righe delimitate al workspace. Anche la lettura per ambito di campagna.
- Dossier di audit. Selezionate le campagne in un paniere ed esportate un dossier canonico con un digest SHA-256, i pacchetti di sign-off incorporati sotto un manifesto, l'istantanea del perimetro propria dell'auditor, e una menzione di conflitto di interessi se la stessa persona detiene anche il ruolo di Manager.
- Verifica delle prove. Caricate un pacchetto di sign-off e il portachiavi pubblicato dell'autorità: il verdetto viene ricalcolato ogni volta, mai letto dallo storage, e la verifica viene scritta nella pista prima di essere mostrata. Aperto a ogni ruolo.
- Negato per progettazione. Nessuna decisione, nessuna creazione o chiusura di campagna, nessun INSIGHTS, nessun avviso. L'assenza dei pulsanti si legge come uno stato, non un difetto.
Costruito per i requisiti di sovranità. A partire dall'Europa.
Ministeri, agenzie, enti locali, operatori di servizi essenziali e industrie regolamentate affrontano la stessa esigenza, qualunque sia la loro giurisdizione: tenere i dati, le chiavi e la decisione in casa, e dimostrarlo. REVIEWIT è stato progettato per questa esigenza fin dalla prima riga, non adattato ad essa in seguito. Si apre prima in Europa, e la stessa architettura serve qualsiasi regione.
Una regione che scegliete voi, e nulla ne esce
Autenticazione, autorità di sigillo, segreti, posta, pista di audit: ogni servizio funziona nella regione della vostra sottoscrizione. Il control plane conserva solo metadati e non accede mai ai dati all'interno di una regione. Il canale di metering non può nemmeno veicolare i vostri dati.
Un silo dedicato quando ne avete bisogno
Cella condivisa per la maggior parte dei casi, account dedicato per i grandi gruppi: un silo, un cliente, mai due. La migrazione tra i due è uno spostamento, mai una copia. On-premise quando lo richiede il regolatore.
Una chiave per tenant, nessun segreto di piattaforma
Ogni sottoscrizione sigilla con la propria chiave in un vault che gli host applicativi non possono aprire. Un'applicazione OAuth per cliente, così non esiste alcun segreto valido per l'intera piattaforma da rubare. Bring your own key è nella roadmap, documentato fino a chi si assume la perdita di una chiave.
L'editore non vede i vostri dati
Il personale REVIEWIT non ha mai accesso implicito ai dati dei clienti. L'accesso per il supporto è esplicito, limitato nel tempo, autorizzato da voi e scritto nella vostra stessa pista di audit. La stessa regola che impedisce agli amministratori di decidere impedisce all'editore di leggere.
Una prova che regge senza di noi
La pista è concatenata e sigillata. Il verificatore è lo stesso nella console e da riga di comando, e il portachiavi dell'autorità è pubblicato a un indirizzo noto, ancorato alla propria chiave radice. Un auditor può verificare un pacchetto senza alcun account e senza contattarci.
Decidono sempre gli esseri umani
Nessuna firma di sistema, nessun firmatario delegato, nessuna azione di decisione nel contratto dell'assistente. Di fronte all'AI Act o a un comitato aziendale, la risposta è strutturale, non una politica. La sovranità sulla decisione è quella che nessun altro offre.
La vostra giurisdizione, per costruzione
Una regione per sottoscrizione, aperta dove si applica la vostra legge, in modo che i vostri dati restino sotto di essa e fuori dalla portata di una divulgazione extraterritoriale. Prima le regioni europee, le altre su richiesta. Distribuzione on-premise per ambienti isolati o classificati.
Prove per le vostre normative
La certificazione periodica di accessi, proprietà e conformità delle risorse con prova sigillata è ciò che NIS2, DORA, l'AI Act e i loro equivalenti altrove chiedono a un ente pubblico o a un operatore di servizi essenziali di dimostrare. La supervisione umana dell'assistente è strutturale, non una politica.
Andatevene con tutto, verificate senza di noi
Prove, pista di audit e configurazione sono esportabili in formati aperti, il verificatore e il suo portachiavi sono pubblicati, e l'edizione on-premise esegue la stessa piattaforma. Nessun lock-in sulla prova, nessuna dipendenza dall'editore per leggerla.
SEAL sigilla. BEACON trasmette.
Le vostre operazioni di sicurezza dovrebbero vedere cosa hanno fatto i vostri revisori, nello strumento che già monitorano. BEACON trasmette in streaming la pista di audit al vostro SIEM man mano che viene scritta, in un formato aperto, con un manifesto per lotto che il vostro team può verificare senza chiedercelo.
- La pista è l'outbox. Nessuna seconda coda. BEACON legge la catena per sequenza e mantiene un checkpoint per destinazione. At-least-once, con un id evento per la deduplicazione.
- Un solo formato sul filo. Involucri OCSF con l'evento canonico mantenuto intatto, così l'hash si ricalcola sul ricevente. Le mappature per Splunk, Sentinel, Elastic e Chronicle risiedono nei connettori.
- Nessuna coda dead-letter. Una destinazione che fallisce si mette in pausa e genera un avviso. Un evento non viene mai saltato: un buco romperebbe la catena.
- L'egress è un confine di sicurezza. Solo HTTPS, DNS pinning, nessun indirizzo di loopback, link-local o metadata, un proxy di egress dedicato, nessun redirect. Le destinazioni cross-region richiedono un riconoscimento formale.
- Lotti verificabili. Ogni lotto porta un id deterministico e un manifesto; il verificatore controlla la continuità e l'integrità di ciò che avete ricevuto.
Automatizzate tutto intorno alla decisione. Mai la decisione.
Un'API REST per i vostri strumenti: leggere le campagne e la loro configurazione, seguire le revisioni e la loro decisione effettiva, estrarre la pista di audit per cursore, generare prove firmate su richiesta, tracciare le richieste di cancellazione, sfogliare il catalogo delle risorse. Una cosa è impossibile per progettazione: pubblicare una decisione di revisione.
- Credenziali client OAuth2. Client macchina con un secret o, al perimetro, un certificato. I token portano la sottoscrizione; non è mai un parametro.
- Scope per profilo di integrazione. SIEM, BI e reportistica, ITSM, IGA, archiviazione delle prove: preset che raggruppano gli scope corretti, con lo scope amministrativo mai preselezionato.
- Gestito dal Subscription Manager. Creare un client in quattro passaggi, rivelare il secret una sola volta, ruotarlo, disabilitarlo, revocarlo. Ogni azione su un client è nella pista di audit. Un client revocato muore entro cinque minuti, token inclusi.
- Contratto congelato. OpenAPI v1 è fissato da un test di contratto. Paginazione per cursore ovunque, id opachi, stati normalizzati.
- Webhook in arrivo. Eventi di campagna, incluso un evento dedicato di sign-off, inviati ai vostri sistemi dalla stessa outbox.
Difesa in profondità, governata come il resto.
TrustGate
Un broker di identità davanti a ogni console. Entra ID, Google e provider OIDC generici. Step-up MFA sulle superfici amministrative con freschezza dell'autenticazione applicata, e una guida di configurazione per ciascun provider.
Segreti in un vault, mai nei file
Nessun segreto risiede nella configurazione. Le chiavi dei clienti, il secret di chiamata dell'assistente e le identità proprie della piattaforma sono conservate nel vault e ruotate da job, non manualmente.
BYOK e crittografia
Bring your own key per i dati della vostra sottoscrizione. Crittografia a riposo e in transito, isolamento dei tenant per progettazione, e una base regionale che mantiene i vostri dati nella vostra regione.
BEACON
La pista di audit trasmessa in streaming al vostro SIEM in OCSF, un checkpoint per destinazione, lotti verificabili, l'egress come confine di sicurezza. Come trasmette BEACON →
API pubblica
Leggere campagne, revisioni, prove, audit, cancellazioni e risorse con client macchina con scope limitati. Nessuno script può decidere. Cosa espone l'API →
Salute operativa
Ogni job in background pubblica un riepilogo. Un job che resta silenzioso è un riscontro, non un conforto. Gli avvisi su job e servizi sono visibili alla vostra sottoscrizione.
Conservazione che potete firmare, cancellazione che potete tracciare.
Modulo di conservazione
Ogni categoria di dati è dichiarata con un periodo di conservazione e un comportamento di eliminazione, in linea con la clausola DPA del vostro contratto. Ciò che viene eliminato lo è per segmento, mai per riga.
Blocchi legali
Un blocco sospende l'eliminazione per una sottoscrizione, una campagna o una categoria, con un motivo e un responsabile. Le prove sotto blocco sopravvivono alla loro conservazione fino alla rimozione del blocco.
Richieste di cancellazione
Un revisore può chiedere che una risorsa venga cancellata. La richiesta è tracciata dalla presentazione all'esecuzione o al rifiuto, con la traccia di chi l'ha elaborata e perché.
Allineato a ciò che i vostri auditor si aspettano.
SOC 2 Type II
Verificato in modo indipendente rispetto ai criteri dei servizi fiduciari: controllo delle modifiche, logging, accesso, disponibilità.
ISO/IEC 27001
Sistema di gestione della sicurezza delle informazioni certificato, che copre la piattaforma, il vault e l'autorità di sigillo.
GDPR
Raccolta attenta alla privacy, normalizzata all'ingestione, conservazione dichiarata, clausola DPA, richieste di cancellazione con un modello di esecuzione.
Guidato da pentest
Test di penetrazione regolari e un ciclo di vita di sviluppo sicuro, con basi di riferimento di analisi statica tracciate sul rischio, non sui totali.
AI Act
Supervisione umana con la capacità di intervenire, log automatici conservati, dimostrabilità: il registro di RITA è quella dimostrazione.
Gestito nella vostra regione, oppure on-premise.
La stessa piattaforma, lo stesso modello di prova, la stessa esperienza per i revisori. Scegliete dove viene eseguita.
Servizio gestito
Gestito da REVIEWIT su una base regionale. Una cella per regione, il database della vostra sottoscrizione in quella cella o in un silo dedicato. Autorità di autenticazione e di sigillo per regione. Aggiornamenti continui, nessuna infrastruttura da gestire.
- Tempo più rapido per la prima campagna
- Residenza regionale dei dati
- Posture Dormant e Running per controllare i costi
On-premise
Ospitato all'interno della vostra infrastruttura per requisiti rigorosi di sovranità, regolamentazione o isolamento di rete. Le stesse console, job, vault e autorità di sigillo, distribuiti e aggiornati sotto il vostro controllo.
- Piena sovranità dei dati
- I vostri confini di rete
- Progettato per ambienti regolamentati
Richiedete il dossier di sicurezza.
Architettura, autorità di sigillo, dichiarazione di conservazione, clausola DPA, opzioni di distribuzione. Accompagneremo il vostro team di sicurezza attraverso tutto questo.