Dalla prima connessione alla decisione sigillata.
REVIEWIT è un'unica piattaforma con tre console per i clienti, un ciclo di certificazione che termina in una prova, e un insieme di servizi di fiducia sottostanti. Tutte le funzionalità sono incluse in entrambe le edizioni.
Non potete certificare ciò che non avete visto.
Prima di ogni campagna, REVIEWIT collega le vostre soluzioni, raccoglie ciò che contengono e traccia i confini. La raccolta è perimetrata, verificata e ripetibile, così una campagna parte sempre da un'immagine fresca e congelata del patrimonio.
Una connessione è un'identità
Ogni soluzione è collegata tramite le proprie credenziali, custodite nel vault, con un controllo di stato eseguibile in qualsiasi momento e un perimetro per canale.
Un catalogo che cresce con voi
Ogni soluzione è descritta come carichi di lavoro e tipi di risorsa con i propri attributi e le proprie policy. I vostri sistemi entrano nel catalogo tramite lo stesso modello; non si ferma mai a un semplice elenco.
Perimetrata, pianificata, con istantanee
La raccolta segue una pianificazione, produce un'istantanea, e alimenta il perimetro della campagna. L'importazione manuale è un esecutore come ogni altro.
Identità dai vostri provider
Utenti, responsabili e gruppi sono raccolti dai vostri identity provider, così la risoluzione del revisore non inventa mai un indirizzo.
Un ciclo, sei atti, nessun rumore operativo.
Scopri
Collegate una soluzione tramite la sua identità, verificatene lo stato di salute, raccoglietene il contenuto.
Perimetro e policy
Scegliete un tipo di risorsa, una policy e una modalità di targeting. Congelate il perimetro.
Campagna
I revisori vengono assegnati, notificati e sollecitati. I workspace delegati gestiscono le proprie.
Decidi
Certificate, revocate, concedete un'eccezione temporanea, fate escalation o consultate, con commenti e prove.
Sign-off e sigillo
Una persona nominata firma il lotto. La chiusura viene sigillata nella pista di audit.
Rimedia e impara
Le eccezioni scadono, le cancellazioni vengono tracciate, INSIGHTS verifica se le revoche hanno avuto effetto.
Il portale del revisore: denso, focalizzato, decisivo.
I revisori vedono cosa è in scadenza, decidono in blocco o uno per uno, e non perdono mai il contesto: policy, soluzione, campagna, co-revisori, ultima decisione, prove. Ogni schermata è una griglia densa con un pannello laterale, mai un muro di card.
- Coda di lavoro. Filtri nell'URL, intestazioni fisse, paginazione lato server, azioni massive, gestione delle colonne, ricerca su tutte le vostre verifiche.
- Decisioni sfumate. Certificate, certificate con riserve, revocate, contrassegnate come non conforme, o concedete un'eccezione temporanea con una durata. Fate escalation verso un altro revisore o consultate un collega lungo il percorso.
- Delega in cicli tracciati. Delegate per un periodo limitato, mai in modo permanente. Revoca, mai cancellazione.
- Sign-off. I lotti sono firmati da una persona nominata. Il sistema non firma mai e non è possibile configurare un firmatario delegato.
- La vostra identità è il vostro perimetro. La coda attraversa i workspace perché un revisore è una persona, non un posto in un team.
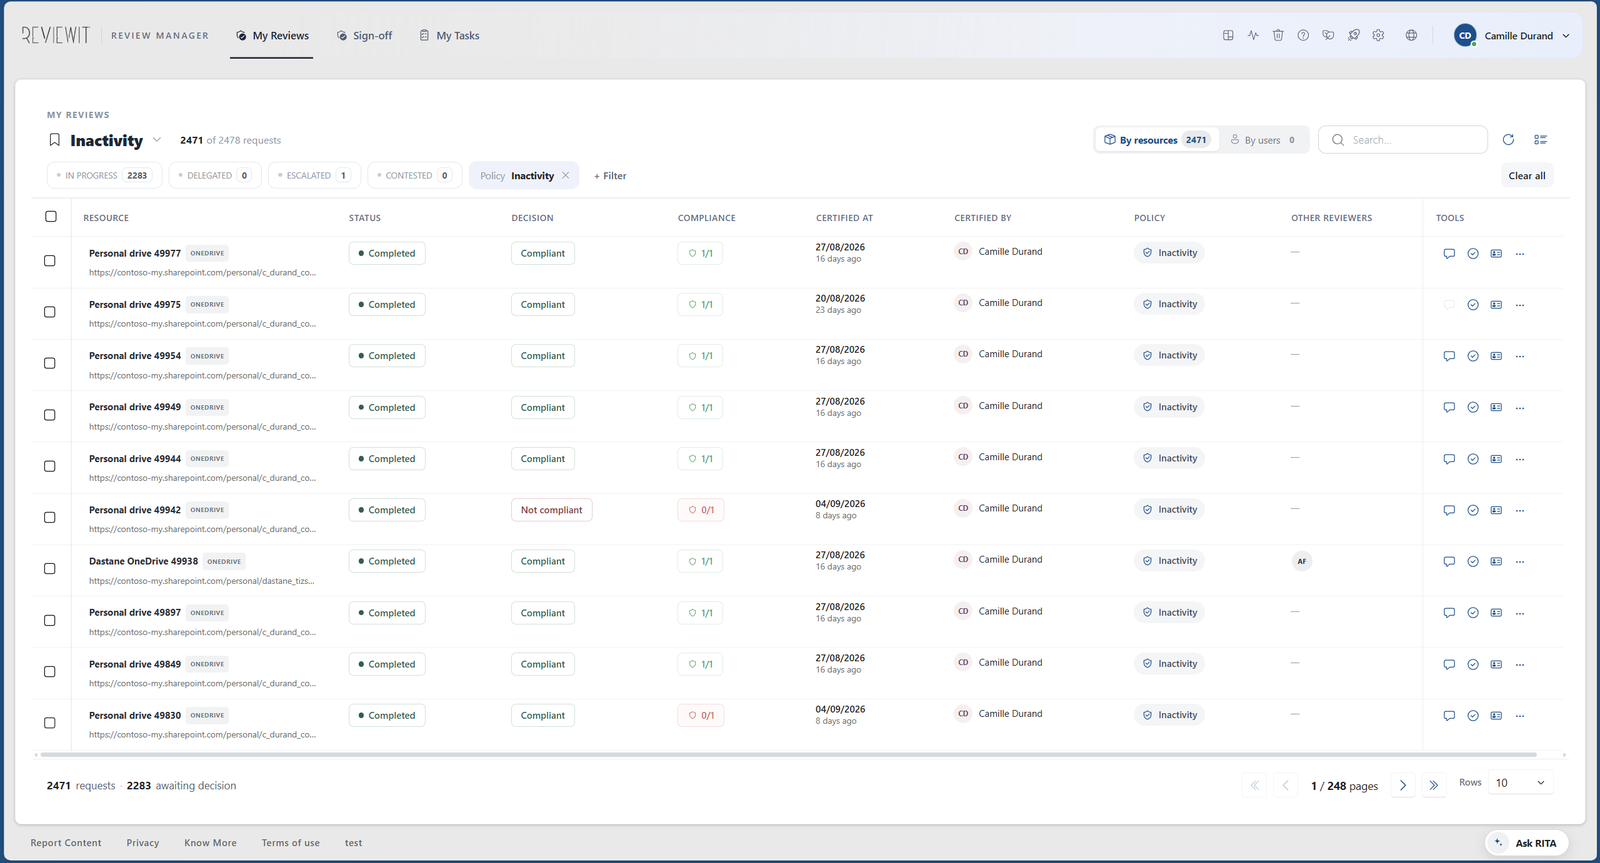
Dove le campagne vengono progettate, eseguite e comprese.
Un workspace è un'unità di governance delegata: una business unit, un paese, un'entità. I suoi manager gestiscono le proprie campagne entro i confini stabiliti dalla sottoscrizione.
- Wizard di campagna. Tipo di risorsa, policy, modalità di targeting, condizioni di perimetro, popolazione di revisori, promemoria, modelli email, perimetro dei gruppi. Modalità di simulazione per provare senza notificare nessuno.
- Estensioni di policy. Ogni policy porta con sé le proprie impostazioni, serializzate con la campagna, così due campagne sulla stessa policy possono differire e restare confrontabili.
- Una pipeline che potete osservare. Raccolta, congelamento, assegnazione, notifica, chiusura, con un watchdog e un riarmo quando una fase si blocca.
- Restituzione e analisi. Report che dimostrano che la verifica è avvenuta, un centro alert con 23 famiglie, la pista di audit per ambito, e INSIGHTS al primo livello del menu.
- Onboarding guidato. Guide di scoperta su ogni schermata, fornite dal prodotto e riparate all'avvio. Un passaggio per ogni pulsante di navigazione.
Delegate la governance. Mantenete i confini.
L'amministratore della sottoscrizione crea i workspace, assegna loro funzionalità e crediti, e mantiene ciò che deve restare centralizzato: identità, conservazione, branding, postura di sicurezza e accettazione dei vostri termini.
- Workspace con confini. Ogni workspace ottiene le proprie soluzioni, le proprie funzionalità e il proprio plafond di crediti. Il consumo è tracciato in un unico registro.
- Diritti di licenza e crediti. Edizioni a livelli, lotti di crediti con scadenza, consumo first-in first-out, acquisto con carta o fattura.
- Modulo di conservazione. Ogni categoria di dati dichiarata con la propria conservazione e la propria eliminazione, in linea con la clausola DPA che firmate. I blocchi legali sospendono l'eliminazione per un ambito.
- Branding. Il vostro logo, il vostro colore e il vostro font su tutte le console, con un controllo di contrasto che mantiene leggibili i pulsanti.
Cosa succede a una decisione dopo che è stata presa.
La maggior parte delle piattaforme si ferma alla decisione. Il valore di REVIEWIT comincia lì.
Decisione
Un revisore nominato decide, con un commento e prove. I co-revisori possono dissentire, e la divergenza viene conservata, mai mediata.
Contestazione
Un periodo di contestazione opzionale permette alla persona interessata di contestare una decisione. La contestazione e il suo esito vengono entrambi conservati.
Sign-off
Una persona nominata firma il lotto. La piattaforma non firma mai e non può essere configurata per firmare per conto di qualcun altro.
Sigillo
L'occorrenza chiusa viene sigillata e concatenata nel segmento della pista di audit del suo ambito. Gli auditor la leggono. Nessuno la modifica.
Tutto è incluso in ogni edizione.
| Area | Cosa ottenete | Dove |
|---|---|---|
| Scopri | Connessioni con credenziali custodite nel vault e controlli di stato, catalogo delle soluzioni, raccolta pianificata con istantanee, importazione manuale, directory delle identità | Subscription & Workspace Manager |
| Campagne | Wizard, modalità di simulazione, estensioni di policy, condizioni di perimetro, promemoria, modelli email, perimetro dei gruppi, watchdog e riarmo | Workspace Manager |
| Decisioni | Certificazione, mantenimento, riserve, revoca, non conforme, eccezione con durata, escalation, consultazione, contestazione, azioni massive, commenti, prove, delega in cicli tracciati, Sanctuary in cicli tracciati | Review Manager |
| Prove | Sign-off da parte di persone nominate, occorrenze sigillate, pista di audit segmentata per ambito, dossier di certificazione, accesso dell'auditor in sola lettura | Tutte le console |
| Restituzione | Report, centro alert con 23 famiglie e 4 detector, notifiche tramite una outbox, BEACON verso il vostro SIEM | Workspace & Subscription Manager |
| Rimedio | Eccezioni con una durata, richieste di cancellazione tracciate fino all'esecuzione, riscontro di revoca senza effetto; la scrittura di ritorno delle azioni di rimedio è il prossimo passo | Review & Workspace Manager |
| INSIGHTS | Serie, differenziale, revoca senza effetto, riscontri, definizioni governate con identificatori versionati | Workspace Manager · Unlimited |
| RITA | Assistente contestuale su ogni console, contratti di risposta senza alcuna azione di decisione, ogni turno registrato | Tutte le console |
| Governance | Workspace con confini, diritti di licenza, crediti, modulo di conservazione, blocchi legali, branding, richieste di cancellazione | Subscription Manager |
| Superficie per l'auditor | Ruolo Auditor in sola lettura con banner e scadenza, cockpit della postura di audit, lettore della pista di audit, dossier di audit con digest e pacchetti di sign-off incorporati, verificatore delle prove aperto a ogni ruolo | Workspace Manager |
| Identità | Broker TrustGate, Entra ID, Google, OIDC generico, step-up MFA sulle superfici amministrative, directory delle identità raccolta dai vostri provider | Piattaforma |
| Integrazione | API pubblica per campagne, verifiche, prove, audit, cancellazioni e risorse (mai per le decisioni); BEACON verso il vostro SIEM; modello di connessione con controlli di stato; catalogo delle soluzioni | Piattaforma |
Guardatela sul vostro perimetro.
Scegliete un tipo di risorsa e una policy. Faremo il percorso su quello, fino alla prova sigillata.