Concebida para quem vai pedir a prova.
A segurança é o mínimo exigível. O que a REVIEWIT acrescenta é prova e soberania: selada, encadeada, retida e exportada nos seus termos, na sua região, por uma plataforma cuja própria identidade, segredos e operações são governados da mesma forma.
Uma autoridade de selagem, não uma soma de verificação.
Cada ocorrência encerrada e cada segmento de auditoria é selado pelo SEAL, uma autoridade dedicada apoiada por um cofre persistente. Os anfitriões da aplicação não podem selar nada por si próprios, nem emitir as suas próprias credenciais.
- Apoiado em cofre. As chaves vivem num cofre de nível hardware, desselado com fragmentos de chave distribuídos ("split shares"). A autoridade deriva, nunca expõe.
- Uma identidade por subscrição. Cada chamador apresenta um certificado emitido pela própria PKI do cofre, que transporta o seu tenant. Sem lista de tenants, sem reinício na integração.
- Revogação e renovação. Uma lista de revogação assinada, lida em cada admissão, um job de ciclo de vida que renova antes da expiração e revoga subscrições arquivadas. O anfitrião não faz nenhuma das três coisas.
- Falha fechada. Uma lista de revogação desatualizada recusa com 503. Um chamador revogado recusa com 403. Um corretor que não consegue ler a lista não arranca.
- Emissor
- PKI do cofre, não o anfitrião
- Renovação
- Job de ciclo de vida, 30 dias antes da expiração
- Certificado antigo
- Mantido um dia, depois revogado
- Subscrição desconhecida
- Nem renovada nem revogada
Encadeado por âmbito, selado no encerramento, purgado por segmento.
O registo de auditoria não é um único registo interminável. É um conjunto de cadeias, uma por âmbito, cortadas em segmentos que fecham e selam. Uma ocorrência de campanha é um âmbito. Uma subscrição é um âmbito. A leitura é por subscrição, a retenção é por segmento.
- Catálogo de códigos. Cada evento tem um código governado, um domínio e uma tradução. Nada em formato livre entra na cadeia.
- Segmento, nunca linha. A purga remove segmentos selados cuja retenção expirou. Nunca elimina uma linha de uma cadeia ativa.
- Um âmbito declara-se a si próprio. Os novos módulos trazem o seu próprio âmbito e a sua própria linha de retenção. Os pedidos de eliminação, as retenções legais e todos os objetos governados têm um.
- Dossiê de certificação. Para os administradores, a prova de uma ocorrência reunida e legível. A exportação e a assinatura pertencem à cadeia selada, não a um PDF.
O auditor observa, prova e exporta. Nunca pilota.
Uma auditoria pede-lhe que demonstre a conceção, a execução com prova, e a exaustividade das suas revisões. Isso é uma necessidade de ler e de exportar, nunca de agir. A REVIEWIT dá aos auditores uma função própria no Workspace Manager, com uma faixa permanente de apenas leitura, uma validade, e uma página inicial construída em torno dos três números que irão pedir.
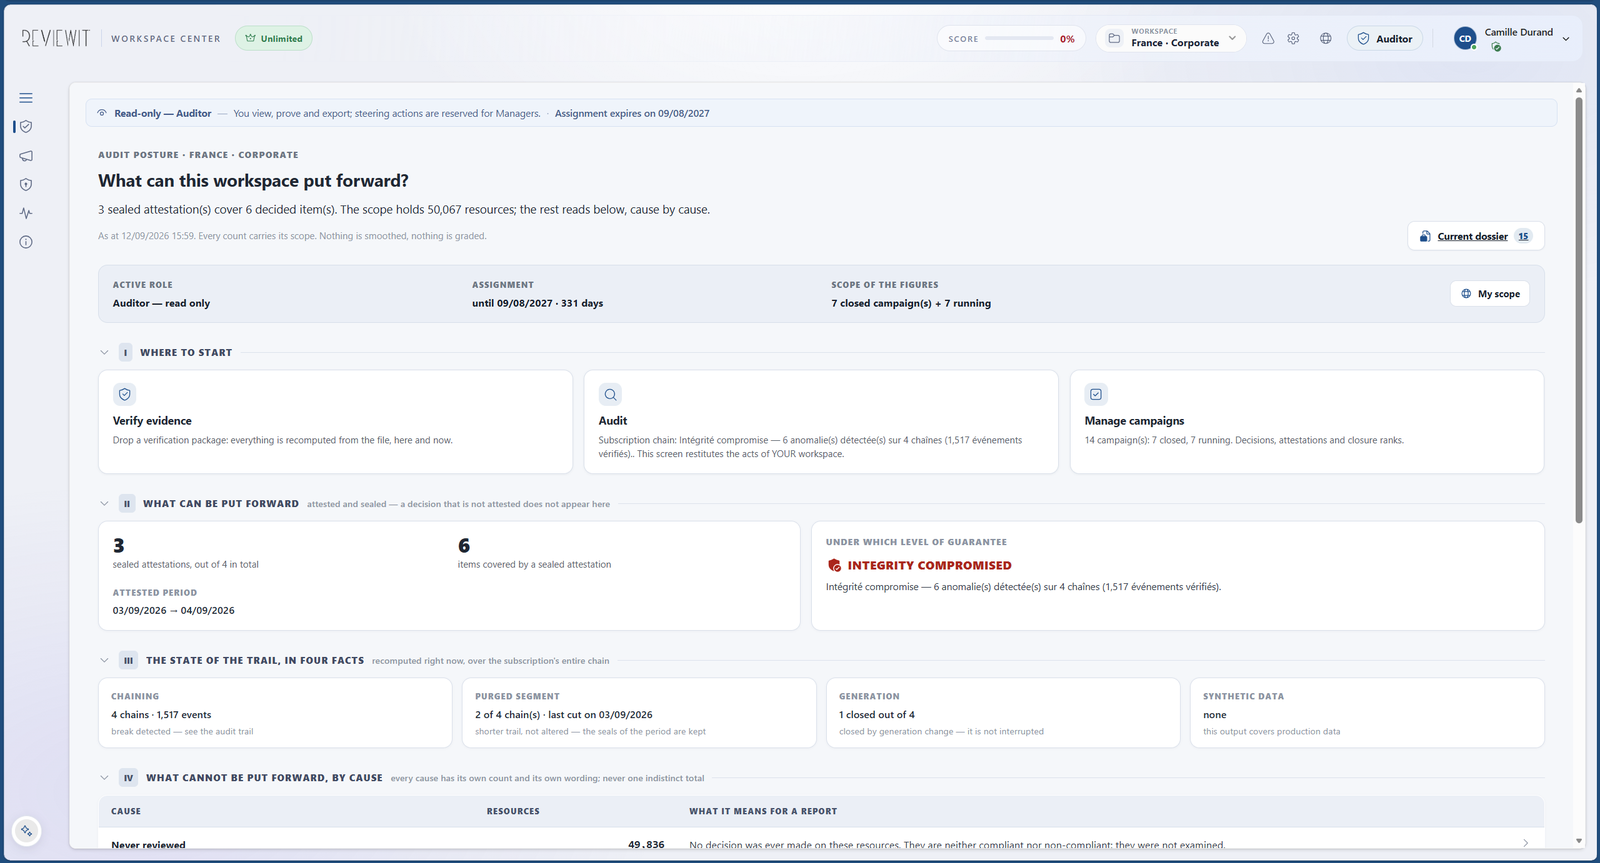
- Uma função, não um modo. Auditor é uma das quatro funções do workspace, atribuída a uma pessoa ou a um grupo, doze meses no máximo. A faixa indica a função e a sua validade em todas as páginas.
- Postura de auditoria. Cobertura, atestações seladas, o estado do registo em quatro factos, as causas medidas do que não está coberto, as provas mais recentes. Cada número remete para o seu material de suporte.
- Leitor do registo de auditoria. A cadeia por âmbito, com um veredito de integridade sobre toda a subscrição e linhas delimitadas ao workspace. Leitura também por âmbito de campanha.
- Dossiê de auditoria. Selecione campanhas para um cabaz e exporte um dossiê canónico com um resumo SHA-256, os pacotes de validação incorporados sob um manifesto, a fotografia de perímetro do próprio auditor, e uma menção de conflito de interesses se a mesma pessoa também detiver a função de Gestor.
- Verificar prova. Largue um pacote de validação e o conjunto de chaves publicado pela autoridade: o veredito é recalculado sempre, nunca lido do armazenamento, e a verificação é escrita no registo antes de ser apresentada. Aberto a todas as funções.
- Negado por conceção. Sem decisão, sem criação ou encerramento de campanhas, sem INSIGHTS, sem alertas. A ausência de botões lê-se como um estado, não como uma falha.
Concebida para requisitos de soberania. A começar pela Europa.
Ministérios, agências, autarquias, operadores de serviços essenciais e indústrias reguladas enfrentam a mesma exigência, seja qual for a sua jurisdição: manter os dados, as chaves e a decisão em casa, e prová-lo. A REVIEWIT foi concebida para essa exigência desde a primeira linha, não adaptada a ela depois. Abre primeiro na Europa, e a mesma arquitetura serve qualquer região.
Uma região que escolhe, e nada sai dela
Autenticação, autoridade de selagem, segredos, correio, registo de auditoria: cada serviço corre na região da sua subscrição. O plano de controlo detém apenas metadados e nunca lê para dentro de uma região. O canal de metering nem sequer consegue transportar os seus dados.
Um silo dedicado quando precisa de um
Célula partilhada para a maioria, uma conta dedicada para grandes grupos: um silo, um cliente, nunca dois. A migração entre eles é uma mudança, nunca uma cópia. Nas suas instalações quando o regulador assim o exigir.
Uma chave por tenant, sem segredo de plataforma
Cada subscrição sela com a sua própria chave num cofre que os anfitriões da aplicação não conseguem abrir. Uma aplicação OAuth por cliente, para que não exista um segredo de plataforma a ser roubado. O “bring your own key” está no roteiro, documentado até quem suporta a perda de uma chave.
O editor não vê os seus dados
A equipa da REVIEWIT nunca tem acesso implícito aos dados dos clientes. O acesso de suporte é explícito, limitado no tempo, consentido por si e escrito no seu próprio registo de auditoria. A mesma regra que impede os administradores de decidir impede o editor de ler.
Prova que se sustenta sem nós
O registo é encadeado e selado. O verificador é o mesmo na consola e na linha de comandos, e o conjunto de chaves da autoridade é publicado num endereço bem conhecido, ancorado na sua chave raiz. Um auditor pode verificar um pacote sem conta e sem nos contactar.
Os humanos decidem, sempre
Sem assinatura de sistema, sem signatário delegado, sem ação de decisão no contrato do assistente. Perante o AI Act ou uma comissão de trabalhadores, a resposta é estrutural, não uma política. A soberania sobre a decisão é a única que mais ninguém oferece.
A sua jurisdição, por construção
Uma região por subscrição, aberta onde a sua lei se aplica, para que os seus dados permaneçam sob ela e fora do alcance de divulgação extraterritorial. Regiões europeias primeiro, outras a pedido. Implementação nas suas instalações para ambientes isolados ou classificados.
Prova para os seus enquadramentos regulatórios
A certificação periódica de acesso, titularidade e conformidade de recursos com prova selada é o que o NIS2, o DORA, o AI Act e os seus equivalentes noutros locais pedem a um organismo público ou a um operador de serviços essenciais que demonstrem. A supervisão humana do assistente é estrutural, não uma política.
Saia com tudo, verifique sem nós
A prova, o registo de auditoria e a configuração são exportáveis em formatos abertos, o verificador e o seu conjunto de chaves são publicados, e a edição nas suas instalações executa a mesma plataforma. Sem aprisionamento sobre a prova, sem dependência do editor para a ler.
O SEAL sela. O BEACON transmite.
As suas operações de segurança devem ver o que os seus revisores fizeram, na ferramenta que já observam. O BEACON transmite o registo de auditoria para o seu SIEM à medida que é escrito, num único formato aberto, com um manifesto por lote que a sua equipa pode verificar sem nos perguntar.
- O registo é a outbox. Sem segunda fila. O BEACON lê a cadeia por sequência e mantém um checkpoint por destino. Pelo menos uma vez (“at-least-once”), com um id de evento para desduplicação.
- Um único formato em trânsito. Envelopes OCSF com o evento canónico mantido intacto, para que o hash se recalcule no recetor. Os mapeamentos para Splunk, Sentinel, Elastic e Chronicle residem nos conectores.
- Sem fila de mensagens mortas. Um destino que falha pausa e gera um alerta. Um evento nunca é ignorado: uma falha criaria um buraco na cadeia.
- A saída é um limite de segurança. Apenas HTTPS, fixação de DNS, sem endereços de loopback, link-local ou de metadados, um proxy de saída dedicado, sem redirecionamentos. Os destinos entre regiões requerem uma aceitação formal.
- Lotes verificáveis. Cada lote transporta um id determinístico e um manifesto; o verificador confirma a continuidade e a integridade do que recebeu.
Automatize tudo em torno da decisão. Nunca a decisão.
Uma API REST para as suas ferramentas: leia campanhas e a sua configuração, acompanhe revisões e a sua decisão efetiva, extraia o registo de auditoria por cursor, gere prova assinada a pedido, acompanhe pedidos de eliminação, navegue no catálogo de recursos. Uma coisa é impossível por conceção: publicar uma decisão de revisão.
- Credenciais de cliente OAuth2. Clientes-máquina com um segredo ou, no perímetro, um certificado. Os tokens transportam a subscrição; nunca é um parâmetro.
- Âmbitos por perfil de integração. SIEM, BI e relatórios, ITSM, IGA, arquivo de prova: predefinições que reúnem os âmbitos corretos, com o âmbito de administração nunca pré-selecionado.
- Gerido a partir do Subscription Manager. Crie um cliente em quatro passos, revele o segredo uma vez, rode, desative, revogue. Cada ato sobre um cliente fica no registo de auditoria. Um cliente revogado morre em cinco minutos, tokens incluídos.
- Contrato congelado. O OpenAPI v1 está fixado por um teste de contrato. Paginação por cursor em todo o lado, ids opacos, estados normalizados.
- Webhooks a seguir. Eventos de campanha, incluindo um evento dedicado de validação final, enviados para os seus sistemas a partir da mesma outbox.
Defesa em profundidade, governada como o resto.
TrustGate
Um corretor de identidade à frente de cada consola. Entra ID, Google e fornecedores OIDC genéricos. Reforço de MFA nas superfícies administrativas, com atualidade da autenticação imposta, e um guia de configuração por fornecedor.
Segredos num cofre, nunca em ficheiros
Nenhum segredo vive na configuração. As chaves dos clientes, o segredo de chamada do assistente e as próprias identidades da plataforma são guardados no cofre e rodados por jobs, não à mão.
BYOK e encriptação
Traga a sua própria chave (BYOK) para os dados da sua subscrição. Encriptação em repouso e em trânsito, isolamento de tenant por conceção, e uma base regional para que os seus dados permaneçam na sua região.
BEACON
O registo de auditoria transmitido para o seu SIEM em OCSF, um checkpoint por destino, lotes verificáveis, a saída como limite de segurança. Como o BEACON transmite →
API pública
Leia campanhas, revisões, provas, auditoria, eliminações e recursos com clientes-máquina delimitados. Nenhum script pode decidir. O que a API expõe →
Saúde operacional
Cada job em segundo plano publica um resumo. Um job que fica silencioso é uma constatação, não um conforto. Os alertas sobre jobs e serviços são visíveis para a sua subscrição.
Retenção que pode assinar, eliminação que pode acompanhar.
Módulo de retenção
Cada categoria de dados é declarada com um período de retenção e um comportamento de purga, correspondente à cláusula de DPA do seu contrato. O que é purgado é purgado por segmento, nunca por linha.
Retenções legais
Uma retenção legal suspende a purga de uma subscrição, de uma campanha ou de uma categoria, com um motivo e um titular. A prova sob retenção legal sobrevive à sua retenção até a retenção legal ser levantada.
Pedidos de eliminação
Um revisor pode pedir a eliminação de um recurso. O pedido é acompanhado desde a submissão até à execução ou recusa, com o registo de quem o processou e porquê.
Alinhado com o que os seus auditores esperam.
SOC 2 Type II
Auditado de forma independente face aos critérios de serviços de confiança: controlo de alterações, registo, acesso, disponibilidade.
ISO/IEC 27001
Sistema de gestão de segurança da informação certificado, cobrindo a plataforma, o cofre e a autoridade de selagem.
RGPD
Recolha consciente da privacidade, normalizada na ingestão, retenção declarada, cláusula de DPA, pedidos de eliminação com um modelo de execução.
Orientado por testes de intrusão
Testes de intrusão regulares e um ciclo de vida de desenvolvimento seguro, com referências de análise estática acompanhadas pelo risco, não pelos totais.
AI Act
Supervisão humana com capacidade de intervenção, registos automáticos retidos, demonstrabilidade: o registo da RITA é essa demonstração.
Gerido na sua região, ou nas suas instalações.
A mesma plataforma, o mesmo modelo de prova, a mesma experiência de revisor. Escolha onde corre.
Serviço gerido
Operado pela REVIEWIT sobre uma base regional. Uma célula por região, a base de dados da sua subscrição nessa célula ou num silo dedicado. Autoridades de autenticação e de selagem por região. Atualizações contínuas, sem infraestrutura para gerir.
- Tempo mais rápido até à primeira campanha
- Residência regional dos dados
- Posturas dormente e em execução para controlar custos
Nas suas instalações
Alojada dentro da sua própria infraestrutura para requisitos estritos de soberania, regulação ou isolamento de rede. As mesmas consolas, jobs, cofre e autoridade de selagem, implementados e atualizados sob o seu controlo.
- Soberania total dos dados
- Os seus limites de rede
- Concebida para ambientes regulados
Peça o dossiê de segurança.
Arquitetura, autoridade de selagem, declaração de retenção, cláusula de DPA, opções de implementação. Percorremos tudo isto com a sua equipa de segurança.