Construido para quienes pedirán la prueba.
La seguridad es la base mínima. Lo que REVIEWIT añade es evidencia y soberanía: sellada, encadenada, retenida y exportada en sus propios términos, en su región, por una plataforma cuya propia identidad, secretos y operaciones se gobiernan del mismo modo.
Una autoridad de sellado, no una suma de comprobación.
Cada ocurrencia cerrada y cada segmento de auditoría es sellado por SEAL, una autoridad dedicada respaldada por un vault persistente. Los hosts de la aplicación no pueden sellar nada por sí mismos, ni pueden emitir sus propias credenciales.
- Respaldado por un vault. Las claves viven en un vault de grado hardware que se desella con fragmentos divididos (split shares). La autoridad deriva, nunca expone.
- Una identidad por suscripción. Cada llamador presenta un certificado emitido por la PKI propia del vault, que porta su tenant. Sin lista de tenants, sin reinicio al incorporar.
- Revocación y renovación. Una lista de revocación firmada, leída en cada admisión, un job de ciclo de vida que renueva antes del vencimiento y revoca las suscripciones archivadas. El host no hace ninguna de las tres cosas.
- Falla cerrado. Una lista de revocación obsoleta rechaza con 503. Un llamador revocado rechaza con 403. Un broker que no puede leer la lista no arranca.
- Emisor
- PKI del vault, no el host
- Renovación
- Job de ciclo de vida, 30 días antes del vencimiento
- Certificado anterior
- Se conserva un día, luego se revoca
- Suscripción desconocida
- Ni renovada ni revocada
Encadenada por ámbito, sellada al cierre, purgada por segmento.
La pista de auditoría no es un registro interminable. Es un conjunto de cadenas, una por ámbito, cortadas en segmentos que se cierran y se sellan. Una ocurrencia de campaña es un ámbito. Una suscripción es un ámbito. La lectura es por suscripción, la retención es por segmento.
- Catálogo de códigos. Cada evento tiene un código gobernado, un dominio y una traducción. Nada de texto libre entra en la cadena.
- Segmento, nunca fila. La purga elimina segmentos sellados cuya retención ha vencido. Nunca borra una línea de una cadena viva.
- Un ámbito se declara a sí mismo. Los nuevos módulos aportan su propio ámbito y su propia línea de retención. Las solicitudes de eliminación, las retenciones legales y todo objeto gobernado tienen la suya.
- Dossier de certificación. Para los administradores, la evidencia de una ocurrencia ensamblada y legible. La exportación y la firma pertenecen a la cadena sellada, no a un PDF.
El auditor observa, demuestra y exporta. Nunca pilota.
Una auditoría le pide demostrar el diseño, la ejecución con evidencia, y la exhaustividad de sus revisiones. Eso es una necesidad de leer y de exportar, nunca de actuar. REVIEWIT otorga a los auditores un rol propio en el Workspace Manager, con un banner permanente de solo lectura, una fecha de caducidad, y una página de inicio construida alrededor de las tres cifras que pedirán.
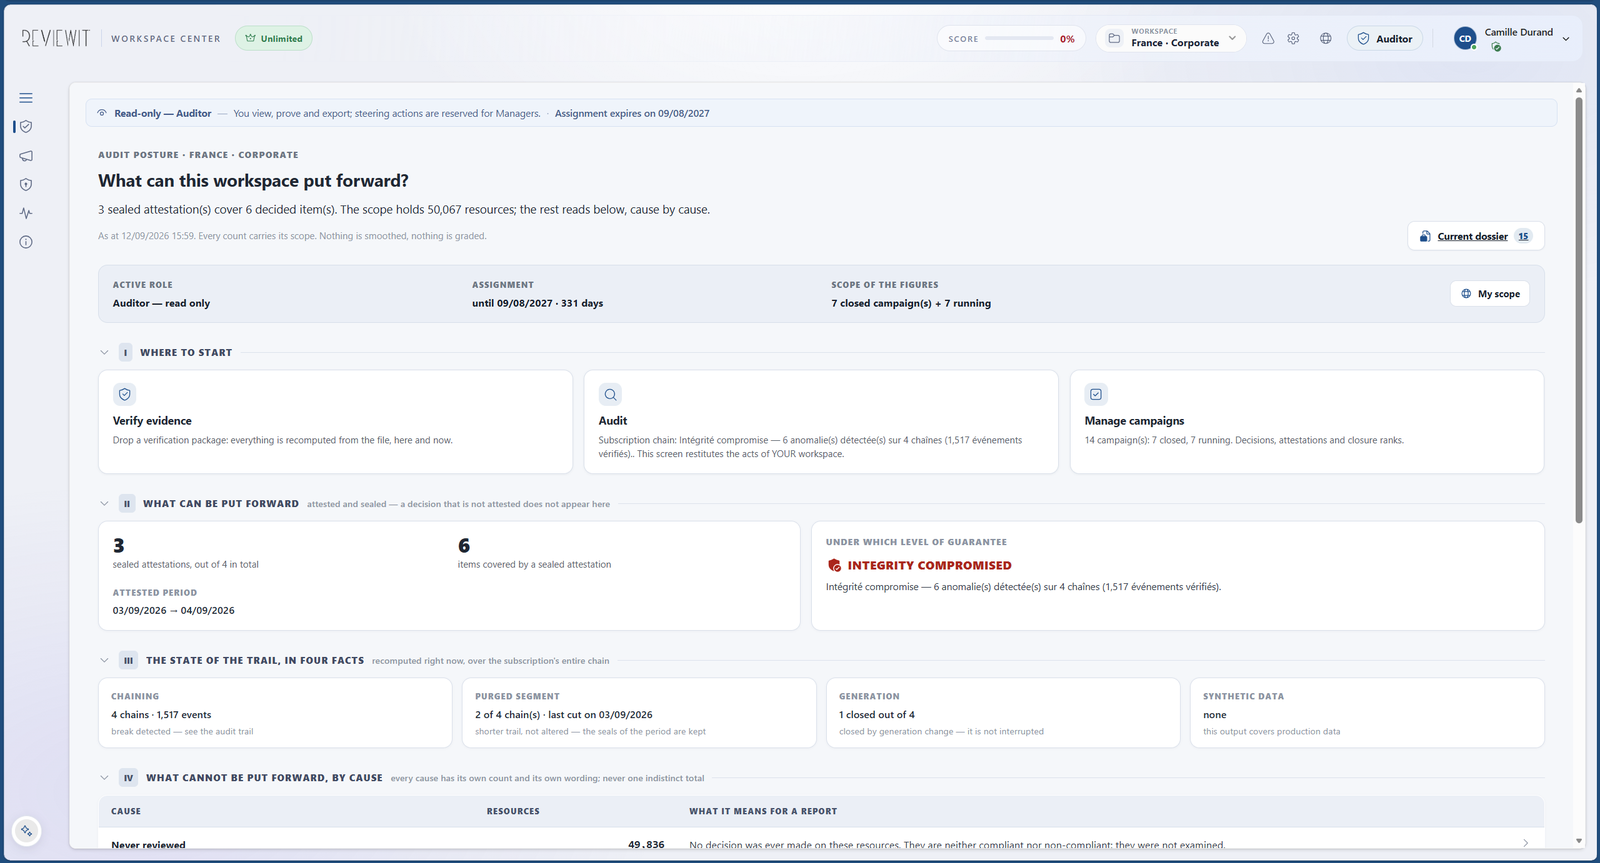
- Un rol, no un modo. Auditor es uno de los cuatro roles de workspace, asignado a una persona o a un grupo, doce meses como máximo. El banner indica el rol y su caducidad en cada página.
- Postura de auditoría. Cobertura, atestaciones selladas, el estado de la pista en cuatro hechos, las causas medidas de lo que no está cubierto, las últimas pruebas. Cada cifra conduce a su material.
- Lector de la pista de auditoría. La cadena por ámbito, con un veredicto de integridad sobre toda la suscripción y filas delimitadas al workspace. También lectura acotada por campaña.
- Dossier de auditoría. Seleccione campañas en una cesta y exporte un dossier canónico con un resumen SHA-256, los paquetes de firma incrustados bajo un manifiesto, la instantánea de perímetro propia del auditor, y una mención de conflicto de interés si la misma persona también posee el rol Manager.
- Verificar evidencia. Suelte un paquete de firma y el llavero publicado por la autoridad: el veredicto se recalcula cada vez, nunca se lee de almacenamiento, y la verificación se escribe en la pista antes de mostrarse. Abierto a todos los roles.
- Denegado por diseño. Ninguna decisión, ninguna creación o cierre de campaña, ningún INSIGHTS, ninguna alerta. La ausencia de botones se lee como un estado, no como un error.
Construido para requisitos de soberanía. Empezando en Europa.
Ministerios, agencias, administraciones locales, operadores de servicios esenciales e industrias reguladas se enfrentan a la misma exigencia, sea cual sea su jurisdicción: mantener los datos, las claves y la decisión en casa, y demostrarlo. REVIEWIT fue diseñado para esa exigencia desde la primera línea, no adaptado a ella después. Se abre primero en Europa, y la misma arquitectura sirve a cualquier región.
Una región que usted elige, y de la que nada sale
Autenticación, autoridad de sellado, secretos, correo, pista de auditoría: cada servicio se ejecuta en la región de su suscripción. El plano de control solo conserva metadatos y nunca lee dentro de una región. El canal de metering ni siquiera puede transportar sus datos.
Un silo dedicado cuando lo necesita
Celda compartida para la mayoría, cuenta dedicada para grandes grupos: un silo, un cliente, nunca dos. La migración entre ellos es un traslado, nunca una copia. En sus propias instalaciones cuando el regulador lo exige.
Una clave por tenant, ningún secreto de plataforma
Cada suscripción sella con su propia clave en un vault que los hosts de la aplicación no pueden abrir. Una aplicación OAuth por cliente, de modo que no existe ningún secreto de plataforma que robar. Bring your own key está en la hoja de ruta, documentado hasta el detalle de quién asume la pérdida de una clave.
El editor no ve sus datos
El personal de REVIEWIT no tiene jamás acceso implícito a los datos de los clientes. El acceso de soporte es explícito, acotado en el tiempo, consentido por usted y escrito en su propia pista de auditoría. La misma regla que impide decidir a los administradores impide leer al editor.
Prueba que se sostiene sin nosotros
La pista está encadenada y sellada. El verificador es el mismo en la consola y en la línea de comandos, y el llavero de la autoridad se publica en una dirección conocida, anclado a su clave raíz. Un auditor puede comprobar un paquete sin cuenta y sin llamarnos.
Las personas deciden, siempre
Ninguna firma de sistema, ningún firmante delegado, ninguna acción de decisión en el contrato del asistente. Ante la AI Act o un comité de empresa, la respuesta es estructural, no una política. La soberanía sobre la decisión es la que nadie más ofrece.
Su jurisdicción, por construcción
Una región por suscripción, abierta donde se aplica su legislación, de modo que sus datos permanezcan bajo ella y fuera del alcance de una divulgación extraterritorial. Regiones europeas primero, otras bajo demanda. Despliegue local para entornos aislados o clasificados.
Evidencia para sus marcos normativos
La certificación periódica de accesos, propiedad y cumplimiento de recursos con prueba sellada es lo que NIS2, DORA, la AI Act y sus equivalentes en otros lugares piden demostrar a un organismo público o a un operador de servicios esenciales. La supervisión humana del asistente es estructural, no una política.
Váyase con todo, verifique sin nosotros
La evidencia, la pista de auditoría y la configuración son exportables en formatos abiertos, el verificador y su llavero están publicados, y la edición local ejecuta la misma plataforma. Sin bloqueo (lock-in) sobre la prueba, sin dependencia del editor para leerla.
SEAL sella. BEACON difunde.
Su equipo de operaciones de seguridad debería ver lo que hicieron sus revisores, en la herramienta que ya vigilan. BEACON transmite la pista de auditoría a su SIEM a medida que se escribe, en un único formato abierto, con un manifiesto por lote que su equipo puede verificar sin preguntarnos.
- La pista es el outbox. Sin segunda cola. BEACON lee la cadena por secuencia y mantiene un checkpoint por destino. Al menos una vez (at-least-once), con un id de evento para la deduplicación.
- Un único formato en tránsito. Sobres OCSF que conservan intacto el evento canónico, de modo que el hash se recalcula en el receptor. Los mapeos de Splunk, Sentinel, Elastic y Chronicle viven en los conectores.
- Sin cola de mensajes fallidos. Un destino que falla se pausa y genera una alerta. Un evento nunca se omite: un hueco rompería la cadena.
- La salida es un límite de seguridad. Solo HTTPS, DNS pinning, sin direcciones loopback, link-local o de metadatos, un proxy de salida dedicado, sin redirecciones. Los destinos entre regiones requieren un reconocimiento formal.
- Lotes verificables. Cada lote lleva un id determinista y un manifiesto; el verificador comprueba la continuidad y la integridad de lo que usted recibió.
Automatice todo alrededor de la decisión. Nunca la decisión.
Una API REST para sus herramientas: leer campañas y su configuración, seguir las revisiones y su decisión efectiva, extraer la pista de auditoría por cursor, generar evidencia firmada bajo demanda, seguir las solicitudes de eliminación, explorar el catálogo de recursos. Una cosa es imposible por diseño: publicar una decisión de revisión.
- Credenciales de cliente OAuth2. Clientes de máquina con un secreto o, en el perímetro, un certificado. Los tokens portan la suscripción; nunca es un parámetro.
- Scopes por perfil de integración. SIEM, BI y reporting, ITSM, IGA, archivado de evidencia: perfiles predefinidos que agrupan los scopes correctos, sin que el scope de administración esté nunca preseleccionado.
- Gestionado desde el Subscription Manager. Cree un cliente en cuatro pasos, revele el secreto una sola vez, rótelo, desactívelo, revóquelo. Cada acción sobre un cliente queda en la pista de auditoría. Un cliente revocado muere en cinco minutos, tokens incluidos.
- Contrato congelado. OpenAPI v1 está fijado por una prueba de contrato. Paginación por cursor en todas partes, ids opacos, estados normalizados.
- Webhooks a continuación. Eventos de campaña, incluido un evento dedicado de firma, enviados a sus sistemas desde el mismo outbox.
Defensa en profundidad, gobernada como el resto.
TrustGate
Un intermediario de identidad delante de cada consola. Entra ID, Google y proveedores OIDC genéricos. MFA reforzado en las superficies administrativas con comprobaciones de vigencia de autenticación aplicadas, y una guía de configuración por proveedor.
Secretos en un store, nunca en archivos
Ningún secreto vive en la configuración. Las claves de los clientes, el secreto de llamada del asistente y las identidades propias de la plataforma se guardan en el vault y se rotan mediante jobs, no a mano.
BYOK y cifrado
Bring your own key para los datos de su suscripción. Cifrado en reposo y en tránsito, aislamiento de tenant por diseño, y una base regional para que sus datos permanezcan en su región.
BEACON
La pista de auditoría transmitida a su SIEM en OCSF, un checkpoint por destino, lotes verificables, la salida como límite de seguridad. Cómo difunde BEACON →
API pública
Lea campañas, revisiones, evidencia, auditoría, eliminaciones y recursos con clientes de máquina delimitados por scope. Ningún script puede decidir. Qué expone la API →
Salud operativa
Cada job en segundo plano publica un resumen. Un job que permanece en silencio es un hallazgo, no un alivio. Las alertas sobre jobs y servicios son visibles para su suscripción.
Retención que puede firmar, eliminación que puede seguir.
Módulo de retención
Cada categoría de datos se declara con un periodo de retención y un comportamiento de purga, en concordancia con la cláusula DPA de su contrato. Lo que se purga, se purga por segmento, nunca por fila.
Retenciones legales
Una retención suspende la purga para una suscripción, una campaña o una categoría, con un motivo y un propietario. La evidencia bajo retención sobrevive a su periodo de retención hasta que se levanta.
Solicitudes de eliminación
Un revisor puede solicitar que se elimine un recurso. La solicitud se sigue desde su presentación hasta su ejecución o rechazo, con la traza de quién la procesó y por qué.
Alineado con lo que esperan sus auditores.
SOC 2 Type II
Auditado de forma independiente frente a los criterios de servicios de confianza: control de cambios, registro, acceso, disponibilidad.
ISO/IEC 27001
Sistema de gestión de seguridad de la información certificado, que cubre la plataforma, el vault y la autoridad de sellado.
RGPD
Recolección consciente de la privacidad, normalizada en la ingesta, retención declarada, cláusula DPA, solicitudes de eliminación con un modelo de ejecución.
Basado en pruebas de penetración
Pruebas de penetración periódicas y un ciclo de vida de desarrollo seguro, con líneas base de análisis estático seguidas por riesgo, no por totales.
AI Act
Supervisión humana con capacidad de intervención, registros automáticos conservados, demostrabilidad: el registro de RITA es esa demostración.
Gestionado en su región, o en sus propias instalaciones.
La misma plataforma, el mismo modelo de evidencia, la misma experiencia de revisor. Elija dónde se ejecuta.
Servicio gestionado
Operado por REVIEWIT sobre una base regional. Una celda por región, la base de datos de su suscripción en esa celda o en un silo dedicado. Autoridades de autenticación y de sellado por región. Actualizaciones continuas, sin infraestructura que operar.
- El tiempo más rápido hasta la primera campaña
- Residencia regional de los datos
- Posturas Dormant y Running para controlar el coste
En sus instalaciones
Alojado dentro de su propia infraestructura para requisitos estrictos de soberanía, regulación o aislamiento de red. Las mismas consolas, jobs, vault y autoridad de sellado, desplegados y actualizados bajo su control.
- Soberanía total de los datos
- Sus propios límites de red
- Diseñado para entornos regulados
Solicite el dossier de seguridad.
Arquitectura, autoridad de sellado, declaración de retención, cláusula DPA, opciones de despliegue. Guiaremos a su equipo de seguridad a través de todo ello.