Delega assoluta, sotto controllo.
Un gruppo organizzato in filiali, marchi, regioni o business unit non può certificare dal centro. Un workspace REVIEWIT dà a un'entità piena autonomia sul proprio perimetro: le sue campagne, le sue regole, il suo tempo, le sue persone. La sottoscrizione imposta il plafond una volta sola, e mantiene la supervisione. Il plafond è un tetto, mai un suggerimento.
Perimetro, diritti e mezzi. Non una cartella di verifiche.
La maggior parte degli strumenti vi permette di etichettare le verifiche per reparto. Un workspace REVIEWIT è un'unità di autorità: riceve un perimetro che non può oltrepassare, funzionalità che non può estendere, e un budget che non può superare. Dentro quei tre confini, niente torna al centro.
Un confine, non un filtro
Il confine è una frontiera di visibilità. Ciò che sta fuori non esiste per il workspace. Una campagna può restringerlo ulteriormente, mai ampliarlo: un oggetto fuori dal confine viene rifiutato all'armamento con una lacuna nominata.
Funzionalità una per una
Sanctuary, delega per conto terzi, rimedio, catalogo email locale, la modalità dell'assistente. Una funzionalità non concessa non compare. Una funzionalità limitata dalla sottoscrizione è visibile, bloccata, e indica chi la governa.
Decisioni fuori portata
Nessun amministratore, né a livello di workspace né di sottoscrizione, può registrare una decisione di verifica. I revisori decidono nel Review Manager. L'amministrazione progetta, esegue e prova. Non decide mai.
Creato in nove passaggi, dalla sottoscrizione.
Il wizard di onboarding imposta tutto ciò che il workspace potrà fare. Confini, funzionalità e ruoli vengono decisi qui. Le modifiche successive non toccano mai lo stato, il plafond di crediti o i ruoli tramite la stessa porta.
Identità
Nome, descrizione, fuso orario copiato dalla sottoscrizione.
Soluzioni
Soluzioni, tenant e carichi di lavoro che il workspace può vedere.
Policy
Le policy di certificazione che il workspace può eseguire.
Confine
Utenti, siti, gruppi: i tipi di oggetto nel perimetro.
Filtri
Fino a tre condizioni sugli attributi per soluzione e destinazione.
Funzionalità
Sanctuary, per conto terzi, rimedio, catalogo locale, modalità RITA.
Ruoli
Manager, lettori, lettori di reporting, auditor. Dodici mesi al massimo.
Crediti
Un'allocazione dal plafond della sottoscrizione, in OneShot.
Riepilogo
Riepilogo, attivazione alla creazione oppure mantenimento in sospeso.
Tre livelli, applicati dove conta: all'armamento.
Prima soluzioni e tenant, poi carichi di lavoro, poi condizioni sugli attributi con gli stessi sei operatori di una campagna. Il confine viene riletto ogni volta che una campagna viene armata. Tutto ciò che è fuori diventa una lacuna fuori confine, scritta una sola volta come riscontro.
- Soluzioni e tenant. Quali sistemi connessi il workspace può vedere.
- Carichi di lavoro. Quali servizi al loro interno: siti, gruppi, drive, repository.
- Condizioni. Fino a tre condizioni sugli attributi concatenate per soluzione e tipo di oggetto: paese uguale FR, reparto inizia con Finance.
- Un tetto per le campagne. Una campagna restringe all'interno del confine. Non può aggiungere una condizione che lo ampli.
- L'incompletezza è visibile. Un workspace il cui confine non è impostato completamente viene segnalato nell'elenco della sottoscrizione.
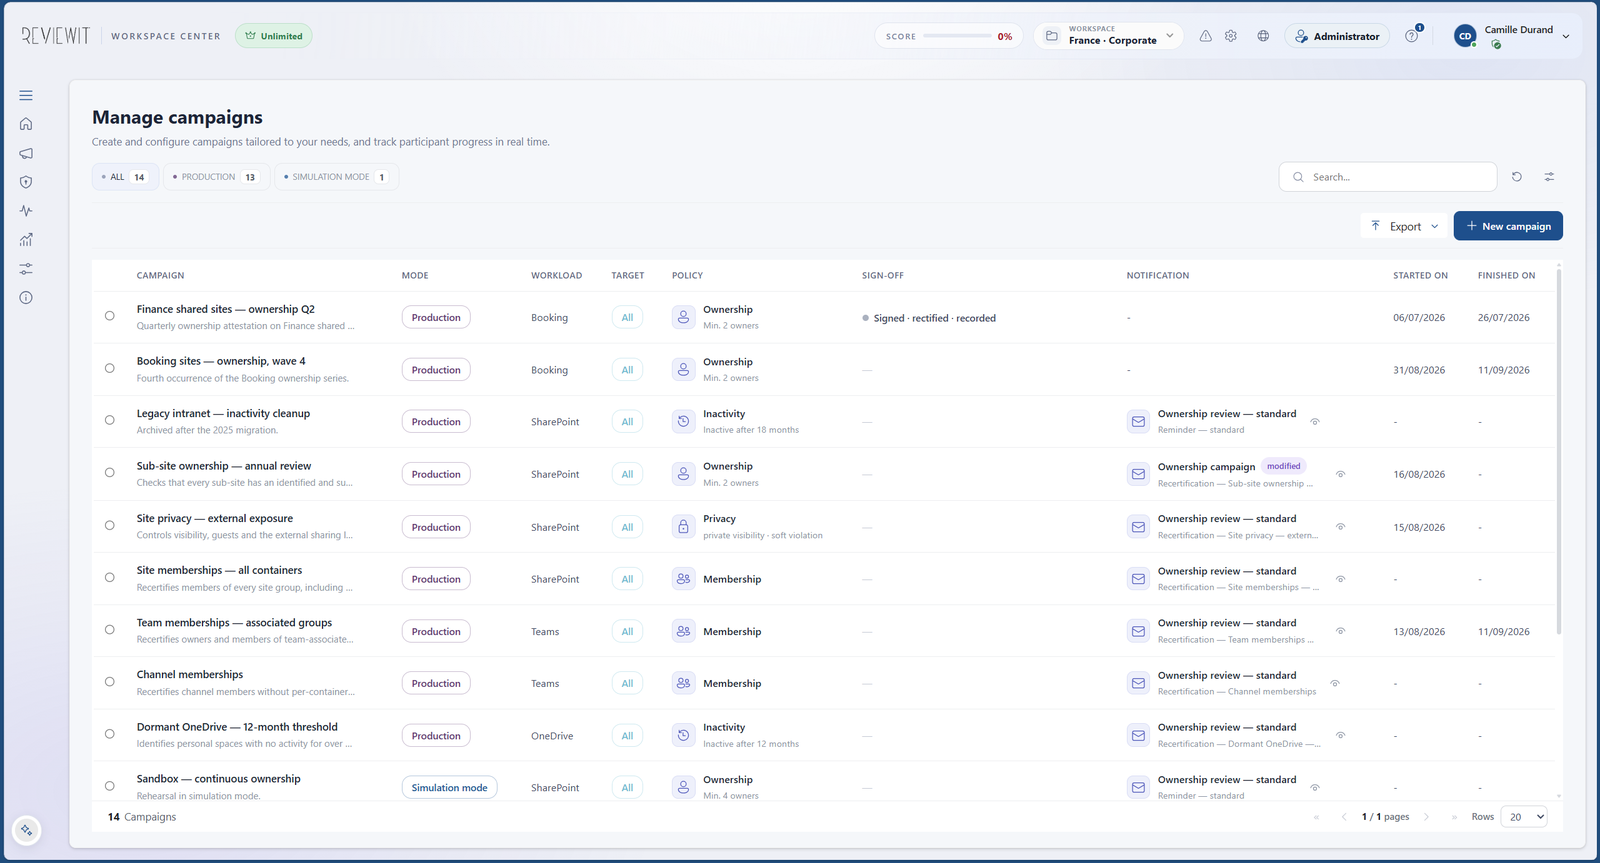
Dentro il plafond, niente torna al centro.
Il workspace manager gestisce il programma di certificazione dell'entità con il motore completo, secondo l'orologio dell'entità, con le persone dell'entità.
- Campagne. L'intero motore di campagne: wizard, policy, cadenze, armamento, chiusura, prova sigillata.
- Regole. Le quattordici regole di certificazione possono essere sovrascritte per il workspace, e di nuovo per campagna, con badge di provenienza.
- Il proprio tempo. Fuso orario, giorni lavorativi, orari di lavoro e festività dell'entità. Le scadenze vengono calcolate sul suo calendario, non su quello del gruppo.
- Le proprie persone. Manager, lettori, lettori di reporting e auditor, assegnati come utenti o gruppi, ciascuno con una scadenza.
- Le proprie eccezioni. Sanctuary in cicli tracciati, delega per conto terzi, modelli email locali. Ciascuna solo se la funzionalità è stata concessa.
- La propria analisi. Report, centro alert, pista di audit per ambito, INSIGHTS. Letta dal workspace, per il workspace.
Delegate tutto. Vedete tutto.
L'amministratore della sottoscrizione non gestisce mai una campagna, ma vede lo stato, il confine, i crediti e le campagne attive di ogni workspace in un unico elenco, e legge la pista di audit, gli alert e le assegnazioni di ruolo sull'intero patrimonio con un filtro per workspace.
- Un unico elenco. Stato, ultima modifica, confine con avviso di incompletezza, carichi di lavoro, policy, crediti allocati, campagne attive, segmenti di funzionalità.
- Crediti. Allocazione per workspace in OneShot; consumo letto dal ledger in Unlimited.
- Sospendere, con cautela. Sospendere un workspace può congelare le sue campagne attive; il loro calendario si sposta della durata della pausa alla ripresa.
- Cancellare, con blocchi. La cancellazione richiede di digitare il nome del workspace, ed è rifiutata finché lotti di sign-off, chiusure, elementi di verifica o contestazioni conservano ancora prove. Viene sempre offerta l'opzione “Sospendi invece”.
- L'assistente, governato. Una modalità predefinita per i nuovi workspace, un tetto che nessuno può superare, una modalità forzata per workspace quando il centro deve intervenire, ogni modifica sottoposta ad audit.
Quattro ruoli, una scadenza, e un'unica autorità dichiarata alla volta.
I ruoli sono detenuti da persone o gruppi, per dodici mesi al massimo, e solo un'assegnazione attiva e non scaduta conferisce l'accesso, valutata come data civile nel fuso proprio del workspace. Chi detiene più ruoli agisce sotto un unico ruolo dichiarato, mai sotto l'unione di tutti.
Manager
Progetta ed esegue le campagne, imposta le regole, gestisce sanctuary e deleghe, chiude le occorrenze. Non registra mai una decisione di verifica.
Lettore
Legge le campagne del workspace e il loro stato. Nessuna azione.
Lettore di reporting
Legge i report e le superfici di restituzione. Nessuna azione.
Auditor
In sola lettura, con un banner permanente e una scadenza. Postura di audit, pista di audit, dossier di audit, verifica delle prove. La superficie per l'auditor →
I manager passano da un workspace all'altro, non si fondono
Una persona che gestisce più workspace passa dall'uno all'altro. Ogni workspace mantiene i propri ruoli, il proprio tempo e le proprie prove. Il selettore mostra i ruoli detenuti in ciascuno, e il predicato di accesso risolve “oggi” nel fuso di ciascun workspace.
I revisori non sono mai suddivisi
Un revisore è una persona, non un posto in un workspace. La coda di lavoro nel Review Manager attraversa ogni workspace che gli ha assegnato qualcosa, perché il workspace è un'unità amministrativa, non una dimensione dell'identità del revisore.
Portateci il vostro organigramma.
Lo suddivideremo in workspace dal vivo: confini, funzionalità, crediti e ruoli. Vedrete cosa può fare ogni entità, e cosa vede ancora il centro.