Conçu pour ceux qui demanderont la preuve.
La sécurité est un prérequis. Ce que REVIEWIT ajoute, c'est la preuve et la souveraineté : scellée, chaînée, conservée et exportée selon vos conditions, dans votre région, par une plateforme dont la propre identité, les secrets et les opérations sont gouvernés de la même façon.
Une autorité de scellement, pas une somme de contrôle.
Chaque occurrence clôturée et chaque segment de piste d'audit est scellé par SEAL, une autorité dédiée adossée à un coffre persistant. Les hébergeurs applicatifs ne peuvent rien sceller eux-mêmes, ni émettre leurs propres identifiants.
- Adossé à un coffre. Les clés vivent dans un coffre de qualité matérielle, descellé par parts fractionnées. L'autorité dérive, elle n'expose jamais.
- Une identité par souscription. Chaque appelant présente un certificat émis par la PKI propre au coffre, porteur de son tenant. Aucune liste de tenants, aucun redémarrage à l'amorçage.
- Révocation et renouvellement. Une liste de révocation signée, relue à chaque admission, une tâche de cycle de vie qui renouvelle avant l'échéance et révoque les souscriptions archivées. L'hébergeur ne fait aucune des trois.
- Échoue fermé. Une liste de révocation périmée refuse en 503. Un appelant révoqué refuse en 403. Un courtier qui ne peut pas lire la liste ne démarre pas.
- Émetteur
- PKI du coffre, pas l'hébergeur
- Renouvellement
- Tâche de cycle de vie, 30 jours avant l'échéance
- Ancien certificat
- Conservé un jour, puis révoqué
- Souscription inconnue
- Ni renouvelée ni révoquée
Chaînée par portée, scellée à la clôture, purgée par segment.
La piste d'audit n'est pas un journal sans fin. C'est un ensemble de chaînes, une par portée, découpées en segments qui se clôturent et se scellent. Une occurrence de campagne est une portée. Une souscription est une portée. La lecture se fait par souscription, la rétention par segment.
- Catalogue de codes. Chaque événement a un code gouverné, un domaine et une traduction. Rien de libre n'entre dans la chaîne.
- Segment, jamais ligne. La purge retire les segments scellés dont la rétention est écoulée. Elle ne supprime jamais une ligne d'une chaîne vivante.
- Une portée se déclare elle-même. Les nouveaux modules apportent leur propre portée et leur propre ligne de rétention. Les demandes de suppression, les conservations légales et tout objet gouverné en ont une.
- Dossier de certification. Pour les administrateurs, la preuve d'une occurrence assemblée et lisible. L'export et la signature appartiennent à la chaîne scellée, pas à un PDF.
L'auditeur observe, prouve et exporte. Jamais il ne pilote.
Un audit vous demande de démontrer la conception, l'exécution avec preuve, et l'exhaustivité de vos revues. C'est un besoin de lire et d'exporter, jamais d'agir. REVIEWIT donne aux auditeurs un rôle qui leur est propre dans le Workspace Manager, avec un bandeau permanent de lecture seule, une échéance, et un accueil construit autour des trois chiffres qu'on leur demandera.
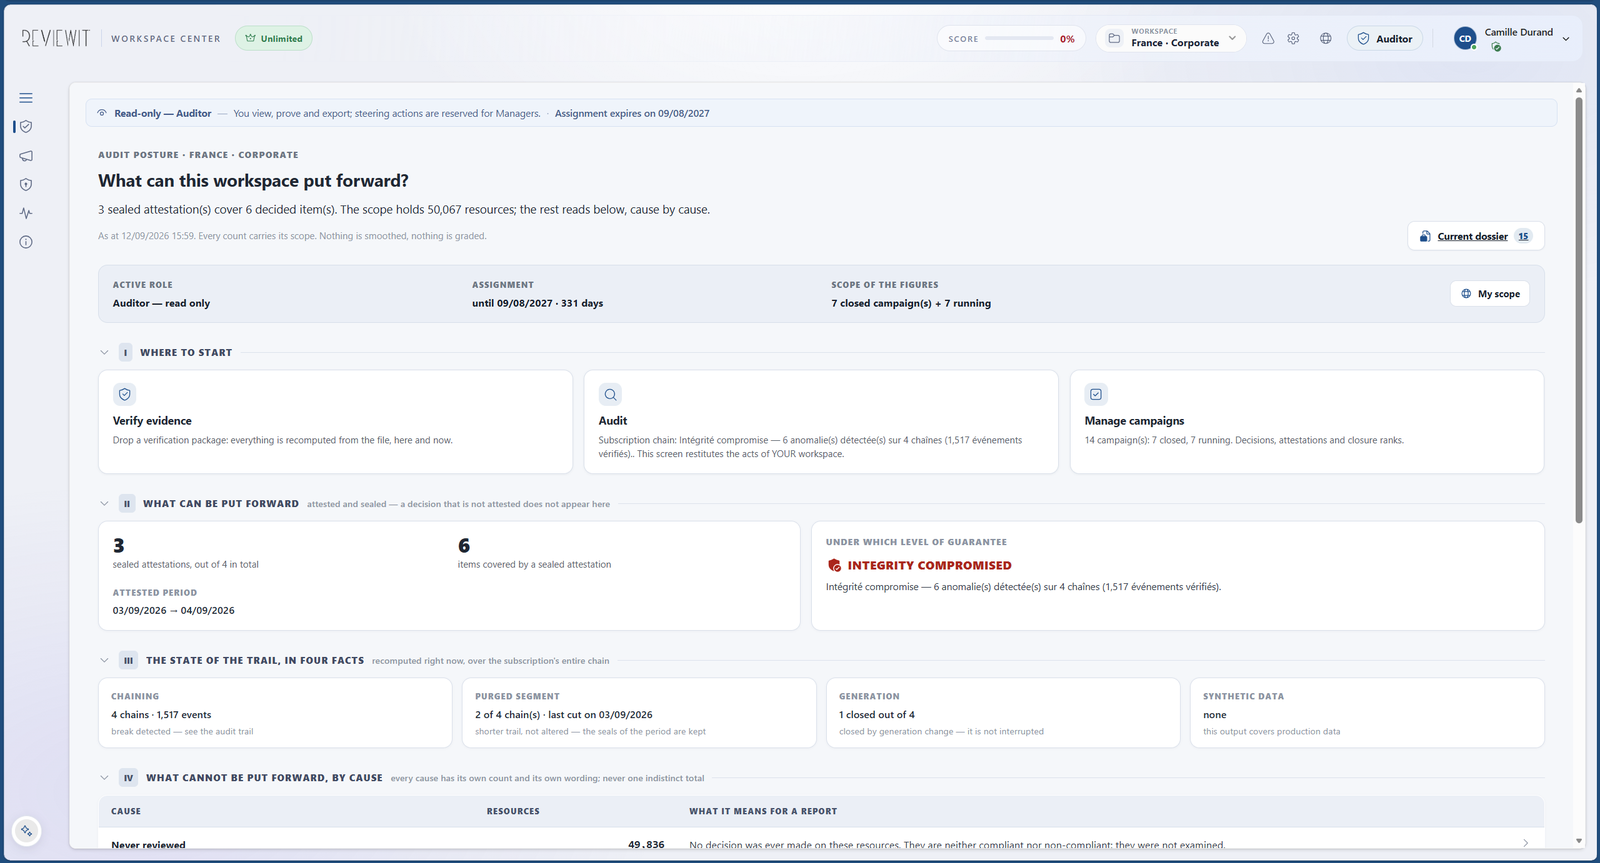
- Un rôle, pas un mode. Auditeur est l'un des quatre rôles d'espace de travail, détenu par une personne ou un groupe, douze mois au plus. Le bandeau indique le rôle et son échéance sur chaque page.
- Posture d'audit. Couverture, attestations scellées, l'état de la piste en quatre faits, les causes mesurées de ce qui n'est pas couvert, les dernières preuves. Chaque chiffre mène à sa pièce justificative.
- Lecteur de piste d'audit. La chaîne par portée, avec un verdict d'intégrité sur toute la souscription et des lignes bornées à l'espace de travail. Une lecture par portée de campagne aussi.
- Dossier d'audit. Choisissez des campagnes dans un panier et exportez un dossier canonique avec une empreinte SHA-256, les paquets de sign-off intégrés sous un manifeste, l'instantané de périmètre propre à l'auditeur, et une mention de conflit d'intérêts si la même personne détient aussi le rôle Gestionnaire.
- Vérifier la preuve. Déposez un paquet de sign-off et le trousseau publié de l'autorité : le verdict est recalculé à chaque fois, jamais lu depuis le stockage, et la vérification est écrite dans la piste avant d'être affichée. Ouvert à tous les rôles.
- Refusé par conception. Aucune décision, aucune création ni clôture de campagne, pas d'INSIGHTS, pas d'alertes. L'absence de boutons se lit comme un statut, pas comme un bug.
Conçu pour les exigences de souveraineté. En commençant par l'Europe.
Ministères, agences, collectivités locales, opérateurs de services essentiels et secteurs réglementés font face à la même exigence, quelle que soit leur juridiction : garder les données, les clés et la décision chez eux, et le prouver. REVIEWIT a été conçu pour cette exigence dès la première ligne, pas adapté après coup. Il s'ouvre d'abord en Europe, et la même architecture sert n'importe quelle région.
Une région que vous choisissez, et rien n'en sort
Authentification, autorité de scellement, secrets, courrier, piste d'audit : chaque service tourne dans la région de votre souscription. Le plan de contrôle ne détient que des métadonnées et ne lit jamais dans une région. Le canal de metering ne peut même pas transporter vos données.
Un silo dédié quand vous en avez besoin
Cellule partagée pour la plupart, compte dédié pour les grands groupes : un silo, un client, jamais deux. La migration entre eux est un déplacement, jamais une copie. Sur vos serveurs quand le régulateur l'exige.
Une clé par tenant, aucun secret de plateforme
Chaque souscription scelle avec sa propre clé dans un coffre que les hébergeurs applicatifs ne peuvent pas ouvrir. Une application OAuth par client, de sorte qu'il n'existe aucun secret à l'échelle de la plateforme à voler. Bring your own key figure sur la feuille de route, documenté jusqu'à qui supporte la perte d'une clé.
L'éditeur ne voit pas vos données
Le personnel de REVIEWIT n'a jamais d'accès implicite aux données clients. L'accès support est explicite, borné dans le temps, consenti par vous et écrit dans votre propre piste d'audit. La même règle qui empêche les administrateurs de décider empêche l'éditeur de lire.
Une preuve qui tient sans nous
La piste est chaînée et scellée. Le vérificateur est le même dans la console et en ligne de commande, et le trousseau de l'autorité est publié à une adresse connue, ancré sur sa clé racine. Un auditeur peut vérifier un paquet sans compte et sans nous appeler.
Les humains décident, toujours
Aucune signature système, aucun signataire délégué, aucune action de décision dans le contrat de l'assistant. Face à l'AI Act ou à un comité social, la réponse est structurelle, pas une politique. La souveraineté sur la décision est celle que personne d'autre n'offre.
Votre juridiction, par construction
Une région par souscription, ouverte là où votre droit s'applique, afin que vos données restent sous ce droit et hors de portée d'une divulgation extraterritoriale. Régions européennes d'abord, autres sur demande. Déploiement sur site pour les environnements isolés ou classifiés.
Une preuve pour vos référentiels
La certification périodique des accès, de la propriété et de la conformité des ressources avec une preuve scellée, c'est ce que NIS2, DORA, l'AI Act et leurs équivalents ailleurs demandent à un organisme public ou à un opérateur de services essentiels de démontrer. La supervision humaine de l'assistant est structurelle, pas une politique.
Repartez avec tout, vérifiez sans nous
La preuve, la piste d'audit et la configuration sont exportables dans des formats ouverts, le vérificateur et son trousseau sont publiés, et l'édition sur site fait tourner la même plateforme. Aucun verrouillage sur la preuve, aucune dépendance à l'éditeur pour la lire.
SEAL scelle. BEACON diffuse.
Vos opérations de sécurité doivent voir ce que vos réviseurs ont fait, dans l'outil qu'elles surveillent déjà. BEACON diffuse la piste d'audit vers votre SIEM au fil de l'écriture, dans un format ouvert unique, avec un manifeste par lot que votre équipe peut vérifier sans nous solliciter.
- La piste est la boîte d'envoi. Pas de seconde file. BEACON lit la chaîne par séquence et conserve un point de contrôle par destination. Au moins une fois, avec un identifiant d'événement pour la déduplication.
- Un seul format sur le fil. Des enveloppes OCSF avec l'événement canonique conservé intact, afin que le hachage se recalcule côté récepteur. Les correspondances Splunk, Sentinel, Elastic et Chronicle vivent dans les connecteurs.
- Pas de file de lettres mortes. Une destination en échec se met en pause et déclenche une alerte. Un événement n'est jamais sauté : un trou casserait la chaîne.
- La sortie est une frontière de sécurité. HTTPS uniquement, épinglage DNS, aucune adresse de bouclage, de lien local ou de métadonnées, un proxy de sortie dédié, aucune redirection. Les destinations inter-régions exigent un accusé formel.
- Des lots vérifiables. Chaque lot porte un identifiant déterministe et un manifeste ; le vérificateur contrôle la continuité et l'intégrité de ce que vous avez reçu.
Automatisez tout autour de la décision. Jamais la décision.
Une API REST pour votre outillage : lire les campagnes et leur configuration, suivre les revues et leur décision effective, extraire la piste d'audit par curseur, générer une preuve signée à la demande, suivre les demandes de suppression, parcourir le catalogue de ressources. Une seule chose est impossible par conception : poster une décision de revue.
- Identifiants client OAuth2. Des clients machine avec un secret ou, en périphérie, un certificat. Les jetons portent la souscription ; ce n'est jamais un paramètre.
- Des portées par profil d'intégration. SIEM, BI et reporting, ITSM, IGA, archivage de preuve : des préréglages qui regroupent les bonnes portées, la portée admin n'étant jamais précochée.
- Géré depuis le Subscription Manager. Créez un client en quatre étapes, révélez le secret une seule fois, tournez, désactivez, révoquez. Chaque acte sur un client figure dans la piste d'audit. Un client révoqué meurt en moins de cinq minutes, jetons compris.
- Contrat figé. OpenAPI v1 est verrouillé par un test de contrat. Pagination par curseur partout, identifiants opaques, statuts normalisés.
- Webhooks à venir. Des événements de campagne, dont un événement dédié de sign-off, poussés vers vos systèmes depuis la même boîte d'envoi.
Défense en profondeur, gouvernée comme le reste.
TrustGate
Un courtier d'identité devant chaque console. Entra ID, Google et fournisseurs OIDC génériques. MFA renforcée sur les surfaces d'administration avec fraîcheur d'authentification imposée, et un guide de configuration par fournisseur.
Secrets dans un coffre, jamais dans des fichiers
Aucun secret ne vit dans la configuration. Les clés clients, le secret d'appel de l'assistant et les propres identités de la plateforme sont conservés dans le coffre et tournés par des tâches, jamais à la main.
BYOK et chiffrement
Apportez votre propre clé pour les données de votre souscription. Chiffrement au repos et en transit, isolation des tenants par conception, et un socle régional pour que vos données restent dans votre région.
BEACON
La piste d'audit diffusée vers votre SIEM en OCSF, un point de contrôle par destination, des lots vérifiables, la sortie comme frontière de sécurité. Comment BEACON diffuse →
API publique
Lisez les campagnes, les revues, la preuve, l'audit, les suppressions et les ressources avec des clients machine à portée limitée. Aucun script ne peut décider. Ce que l'API expose →
Santé opérationnelle
Chaque tâche de fond publie un résumé. Une tâche qui reste silencieuse est un constat, pas un réconfort. Les alertes sur les tâches et les services sont visibles pour votre souscription.
Une rétention que vous pouvez signer, une suppression que vous pouvez suivre.
Module de rétention
Chaque catégorie de données est déclarée avec une durée de rétention et un comportement de purge, en cohérence avec la clause DPA de votre contrat. Ce qui est purgé l'est par segment, jamais par ligne.
Conservations légales
Une conservation suspend la purge pour une souscription, une campagne ou une catégorie, avec un motif et un propriétaire. La preuve sous conservation survit à sa rétention jusqu'à la levée de la conservation.
Demandes de suppression
Un réviseur peut demander la suppression d'une ressource. La demande est suivie du dépôt jusqu'à l'exécution ou le refus, avec la trace de qui l'a traitée et pourquoi.
Aligné avec ce qu'attendent vos auditeurs.
SOC 2 Type II
Audité de façon indépendante selon les critères de service de confiance : contrôle des changements, journalisation, accès, disponibilité.
ISO/IEC 27001
Système de management de la sécurité de l'information certifié, couvrant la plateforme, le coffre et l'autorité de scellement.
RGPD
Collecte respectueuse de la vie privée, normalisée à l'ingestion, rétention déclarée, clause DPA, demandes de suppression avec un modèle d'exécution.
Piloté par des tests d'intrusion
Des tests d'intrusion réguliers et un cycle de développement sécurisé, avec des références d'analyse statique suivies sur le risque, jamais sur le total.
AI Act
Supervision humaine avec capacité d'intervention, journaux automatiques conservés, démontrabilité : le registre de RITA est cette démonstration.
Managé dans votre région, ou sur vos serveurs.
La même plateforme, le même modèle de preuve, la même expérience réviseur. Choisissez où elle tourne.
Service managé
Exploité par REVIEWIT sur un socle régional. Une cellule par région, la base de données de votre souscription dans cette cellule ou dans un silo dédié. Autorités d'authentification et de scellement par région. Mises à jour continues, aucune infrastructure à exploiter.
- Le délai le plus court jusqu'à la première campagne
- Résidence régionale des données
- Postures dormante et active pour maîtriser le coût
Sur site
Hébergé au sein de votre propre infrastructure pour des exigences strictes de souveraineté, de réglementation ou d'isolation réseau. Les mêmes consoles, tâches, coffre et autorité de scellement, déployés et mis à jour sous votre contrôle.
- Souveraineté totale des données
- Vos frontières réseau
- Conçu pour les environnements réglementés
Demandez le dossier de sécurité.
Architecture, autorité de scellement, déclaration de rétention, clause DPA, options de déploiement. Nous accompagnerons votre équipe sécurité à travers tout cela.