Découvrir. Réviser. Remédier.
Votre auditeur demandera qui a décidé. Répondez par une preuve scellée.
REVIEWIT présente chaque ressource et chaque accès à la personne qui en répond — où qu'ils se trouvent : cloud, SaaS ou vos propres systèmes — et scelle chaque décision dans une preuve que votre auditeur peut vérifier.
Questions fréquentes
Vos questions transitent par un fournisseur de modèle hébergé dans la région ; rien n'est conservé. Confidentialité
Vos revues ont lieu. Pouvez-vous prouver qu'elles ont fonctionné ?
Un tableur, une campagne d'IGA ou la revue intégrée à votre annuaire : la revue a lieu. Savoir si elle a fonctionné est une autre affaire — et quatre questions, toutes posées par votre auditeur, font la différence.
« Qui a décidé, exactement ? »
Un rapport dit qu'une revue a eu lieu. Une preuve dit qui a décidé, quand, selon quelles règles — et que l'enregistrement n'a pas pu être modifié depuis.
« Qui répond de cette ressource ? »
Une équipe, un site, une boîte partagée, un dépôt : créés pour un projet, conservés bien après. Les outils d'identité voient le groupe, pas si quelqu'un en est encore responsable.
« La révocation a-t-elle pris effet ? »
Un accès marqué « retiré » est toujours là à la campagne suivante. Rien ne vous dit que la décision est restée sans effet — jusqu'à ce qu'un incident s'en charge.
« Votre IA aurait-elle pu approuver cela ? »
Donnez assez de contexte à un assistant et il finit par décider. Avec l'AI Act, on vous demandera de prouver que le vôtre ne l'a jamais pu — pas qu'on lui avait dit de ne pas le faire.
Votre IGA gouverne les identités. REVIEWIT certifie ce qu'elles atteignent.
Deux questions différentes. La plupart des organisations ont besoin des deux — et c'est la seconde que votre auditeur pose chaque année.
Qui est cette personne, et à quoi doit-elle avoir droit ?
Arrivées, mobilités et départs, provisionnement des comptes, modèles de rôles, habilitations. Le référentiel des identités.
Quelles ressources existent, qui en répond, et leurs accès sont-ils encore justifiés ?
Équipes, sites, boîtes aux lettres, dépôts et comptes cloud certifiés en tant qu'objets : propriétaire, membres, invités, partages, activité. Les responsables décident ; chaque décision est scellée.
À côté de votre IGA, ou avant d'en avoir une. REVIEWIT ne crée aucun compte et n'accorde aucun accès : il certifie ce qui existe déjà, sans jamais devenir le référentiel.
Le périmètre couvert →La même question, pour tout acteur. Comptes de service et agents IA sont plus nombreux que les personnes. Qui en est responsable, et pourquoi existe-t-il encore ? La certification et la preuve scellée ne changent pas.
Agents et identités non humaines →Une boucle, trois actes.
Rien n'est certifié tant que ce n'est pas découvert. Rien n'est clos tant que la décision n'est pas scellée.
Voyez ce que vous possédez.
Connectez vos plateformes par leur propre identité et collectez ressources, propriétaires et accès dans un catalogue unique. On ne certifie pas ce qu'on n'a pas vu.
Comment fonctionne la découverte →La personne responsable décide.
Accès, propriété, inactivité, partage, droits à privilèges ou votre propre politique : chaque campagne va aux personnes qui répondent de la ressource. Le système ne signe jamais à leur place.
Le moteur de campagnes →Suivez chaque décision jusqu'au bout.
Les exceptions expirent à date, et la campagne suivante vous dit si une révocation a pris effet. L'écriture dans vos systèmes est la prochaine étape.
Ce que révèle INSIGHTS →








La preuve, pas la promesse.
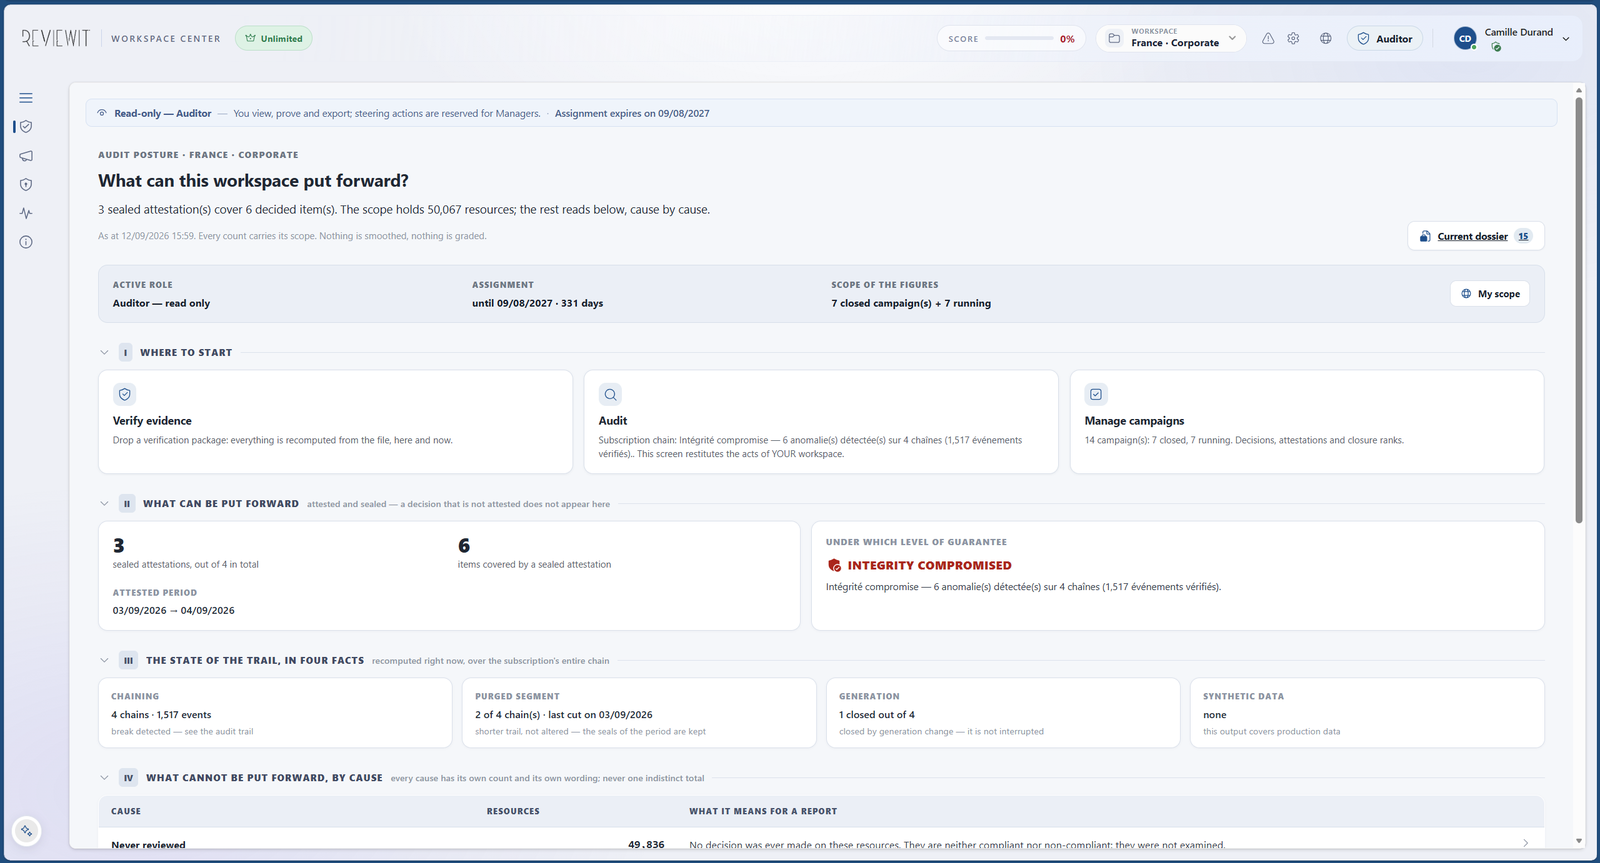
Quand une campagne se clôt, REVIEWIT la scelle. Ce que vous remettez à votre auditeur est un enregistrement qu'il peut vérifier — pas un document auquel il doit se fier.
- Un enregistrement scellé. Décisions, réviseurs, horodatages, validation finale et périmètre, scellés à la clôture.
- Une piste d'audit chaînée. Toute altération y est détectable ; segmentée par périmètre, purgée par segment, jamais ligne à ligne.
- Un rôle d'auditeur. En lecture seule, avec une échéance : posture, piste et dossier. Jamais une décision, jamais une campagne.
- Une vérification indépendante. Un vérificateur et un trousseau publié : le sceau tient ou tombe sans qu'il faille nous croire sur parole.
Conçu pour ceux qui demanderont la preuve.
Un humain a décidé. Garanti.
RITA, l'assistant, explique tout et ne peut ni approuver, ni révoquer, ni signer : aucune action de décision n'existe dans son contrat. Chaque échange avec l'IA est inscrit dans la piste d'audit.
Découvrir RITA →Votre région, vos clés.
Une région par souscription, ouverte là où votre droit s'applique — ou la plateforme dans vos murs. Aucun accès permanent pour l'éditeur.
Une souveraineté construite dès l'origine →Ouvert à vos outils.
Événements d'audit diffusés vers votre SIEM, une API publique pour automatiser autour de la décision, l'import manuel comme une source parmi d'autres. Rien de verrouillé.
Intégrations →Commencez par une campagne. Restez pour le patrimoine.
Même plateforme, même preuve. Des crédits pour une revue ponctuelle, ou un palier pour une certification continue. Jamais de paiement à la fonctionnalité.
Un constat d'audit à clore ou une échéance réglementaire. Vous achetez des crédits. Chaque campagne affiche son prix avant d'être lancée, et n'est payée qu'au lancement.
- Toutes les politiques, toutes les consoles, tous les connecteurs
- Preuve scellée et piste d'audit incluses
- RITA inclus
- Crédits par carte ou facture, valables deux ans
- Hébergé dans votre région
Un patrimoine sous certification continue. Paliers selon les identités gouvernées, campagnes et décisions illimitées sur la durée du contrat.
- Tout OneShot, sans compter les décisions
- INSIGHTS : la deuxième campagne montre-t-elle que la première a fonctionné ?
- Plusieurs espaces de travail en gouvernance déléguée
- Diffusion vers le SIEM et API publique
- Hébergé, en silo dédié ou dans vos murs
Faites-le tourner là où votre droit s'applique.
La même plateforme, les mêmes consoles et la même preuve scellée, où qu'elle tourne. Vous choisissez la frontière.
Hébergé, là où votre droit s'applique.
Exploité par REVIEWIT dans la région de votre souscription : authentification, autorité de scellement, secrets et piste d'audit y restent. Rien à installer, mises à jour continues.
Votre propre silo.
Pour les grands groupes : un silo, un client, jamais deux. Le même service hébergé, sans rien de partagé. Passer du mutualisé au dédié est une migration, jamais une copie.
Dans vos murs.
Les mêmes consoles, tâches, coffre et autorité de scellement, installés par votre DSI. Conçu pour les sites isolés : rien ne remonte vers nous, et la licence est un fichier signé.
Dans tous les modes, aucun accès permanent pour l'éditeur. L'accès du support est explicite, limité dans le temps, consenti par vous et inscrit dans votre propre piste d'audit. Sur site, la version actuelle n'inclut pas l'assistant.
Déploiement et souveraineté en détail →Votre prochain audit, preuve à l'appui.
Une démonstration sur votre périmètre réel — accès, propriété, partage ou votre propre politique — jusqu'à la preuve scellée que vous remettriez à votre auditeur.