Scopri. Verifica. Rimedia.
Il vostro auditor chiederà chi ha deciso. Rispondete con una prova sigillata.
REVIEWIT sottopone ogni risorsa e ogni accesso alla persona che ne risponde — ovunque si trovi: cloud, SaaS o i vostri sistemi — e sigilla ogni decisione in una prova che il vostro auditor può verificare.
Domande frequenti
Le tue domande passano da un fornitore di modelli ospitato nella regione; nulla viene conservato. Privacy
Le vostre verifiche si svolgono. Potete dimostrare che hanno funzionato?
Un foglio di calcolo, una campagna IGA o la verifica integrata nella vostra directory: la verifica si svolge. Che abbia funzionato è un'altra questione — e quattro domande, tutte del vostro auditor, fanno la differenza.
«Chi ha deciso, esattamente?»
Un report dice che una verifica c'è stata. Una prova dice chi ha deciso, quando, con quali regole — e che la registrazione non può essere stata alterata da allora.
«Chi risponde di questa risorsa?»
Un team, un sito, una casella condivisa, un repository: creati per un progetto, conservati ben oltre. Gli strumenti di identità vedono il gruppo, non se qualcuno ne è ancora responsabile.
«La revoca ha avuto effetto?»
Un accesso segnato come «rimosso» è ancora lì alla campagna successiva. Nulla vi dice che la decisione è rimasta senza effetto — finché non lo fa un incidente.
«La vostra IA avrebbe potuto approvarlo?»
Date abbastanza contesto a un assistente e prima o poi decide. Con l'AI Act vi chiederanno di dimostrare che il vostro non avrebbe mai potuto — non che gli era stato detto di non farlo.
La vostra IGA governa le identità. REVIEWIT certifica ciò a cui accedono.
Due domande diverse. La maggior parte delle organizzazioni ha bisogno di entrambe — ed è la seconda che il vostro auditor pone ogni anno.
Chi è questa persona, e a cosa deve avere diritto?
Ingressi, spostamenti e uscite, provisioning degli account, modelli di ruolo, abilitazioni. Il sistema di riferimento delle identità.
Quali risorse esistono, chi ne risponde, e i loro accessi sono ancora giustificati?
Team, siti, caselle di posta, repository e account cloud certificati come oggetti: proprietario, membri, ospiti, condivisioni, attività. Decidono i responsabili; ogni decisione è sigillata.
Accanto alla vostra IGA, o prima di averne una. REVIEWIT non crea account e non concede accessi: certifica ciò che esiste già, senza mai diventare il sistema di riferimento.
Cosa rientra nel perimetro →La stessa domanda, per ogni attore. Account di servizio e agenti IA superano di gran lunga le persone. Chi ne è responsabile, e perché esiste ancora? La certificazione e la prova sigillata non cambiano.
Agenti e identità non umane →Un ciclo, tre atti.
Nulla è certificato finché non è stato scoperto. Nulla è chiuso finché la decisione non è sigillata.
Vedete ciò che possedete.
Collegate le vostre piattaforme tramite la loro identità e raccogliete risorse, proprietari e accessi in un unico catalogo. Non si certifica ciò che non si è visto.
Come funziona la scoperta →Decide la persona responsabile.
Accessi, proprietà, inattività, condivisione, diritti privilegiati o la vostra policy: ogni campagna va alle persone che rispondono della risorsa. Il sistema non firma mai al loro posto.
Il motore delle campagne →Seguite ogni decisione fino in fondo.
Le eccezioni scadono a una data, e la campagna successiva vi dice se una revoca ha avuto effetto. La scrittura nei vostri sistemi è il prossimo passo.
Cosa rileva INSIGHTS →








La prova, non la promessa.
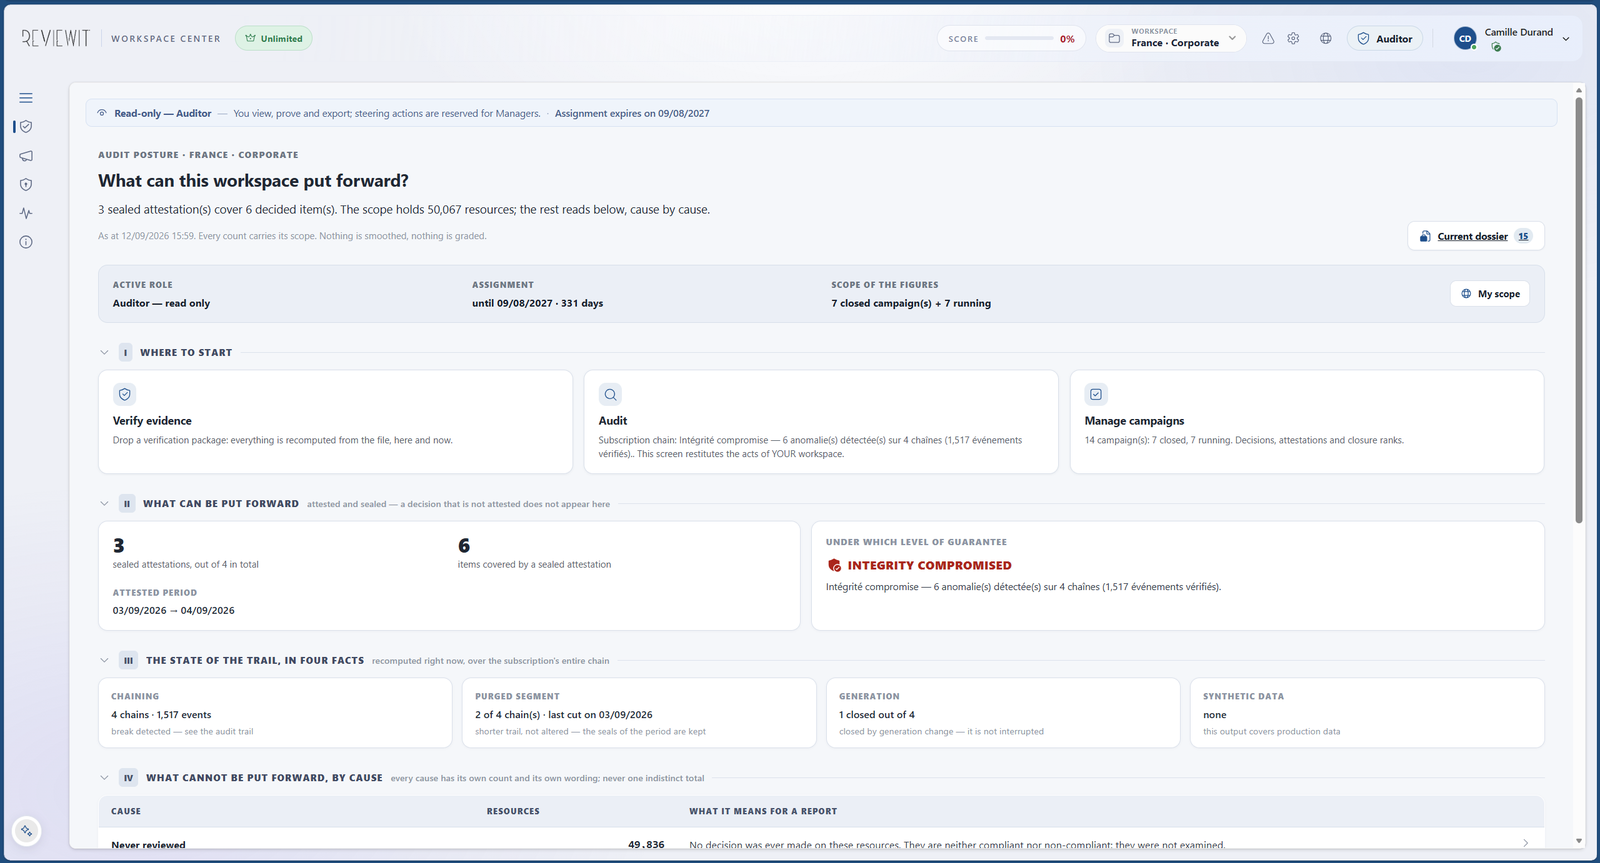
Quando una campagna si chiude, REVIEWIT la sigilla. Ciò che consegnate al vostro auditor è una registrazione che può verificare — non un documento di cui deve fidarsi.
- Una registrazione sigillata. Decisioni, revisori, marcature temporali, approvazione finale e perimetro, sigillati alla chiusura.
- Una pista di audit concatenata. Ogni alterazione è rilevabile; segmentata per perimetro, eliminata solo per segmento e mai per riga.
- Un ruolo di auditor. In sola lettura, con una scadenza: postura, pista e dossier. Mai una decisione, mai una campagna.
- Una verifica indipendente. Un verificatore e un portachiavi pubblicato: il sigillo regge o cade senza doversi fidare della nostra parola.
Pensato per chi chiederà la prova.
Ha deciso un essere umano. Garantito.
RITA, l'assistente, spiega tutto e non può approvare, revocare né firmare: nel suo contratto non esiste alcuna azione di decisione. Ogni scambio con l'IA è registrato nella pista di audit.
Conoscete RITA →La vostra regione, le vostre chiavi.
Una regione per sottoscrizione, aperta dove si applica la vostra legge — o la piattaforma presso di voi. Nessun accesso permanente per l'editore.
Come è costruita la sovranità →Aperto ai vostri strumenti.
Eventi di audit inviati al vostro SIEM, un'API pubblica per automatizzare attorno alla decisione, l'importazione manuale come fonte tra le altre. Nessun vincolo.
Integrazioni →Iniziate con una campagna. Restate per il patrimonio.
Stessa piattaforma, stessa prova. Crediti per una verifica puntuale, o un livello per una certificazione continua. Mai un pagamento per funzionalità.
Un rilievo di audit da chiudere o una scadenza normativa. Acquistate crediti. Ogni campagna mostra il suo prezzo prima del lancio, e si paga solo al lancio.
- Ogni policy, ogni console, ogni connettore
- Prova sigillata e pista di audit incluse
- RITA incluso
- Crediti con carta o fattura, validi due anni
- Gestito nella vostra regione
Un patrimonio sotto certificazione continua. A livelli in base alle identità governate, con campagne e decisioni illimitate per tutta la durata.
- Tutto ciò che è in OneShot, senza contare le decisioni
- INSIGHTS: la seconda campagna dimostra che la prima ha funzionato?
- Più workspace con governance delegata
- Invio al SIEM e API pubblica
- Gestito, in un silo dedicato o presso di voi
Eseguitelo dove si applica la vostra legge.
La stessa piattaforma, le stesse console e la stessa prova sigillata, ovunque giri. Siete voi a scegliere il confine.
Gestito, dove si applica la vostra legge.
Gestito da REVIEWIT nella regione della vostra sottoscrizione: autenticazione, autorità di sigillo, segreti e pista di audit restano lì. Nulla da installare, aggiornamenti continui.
Il vostro silo.
Per i grandi gruppi: un silo, un cliente, mai due. Lo stesso servizio gestito, senza nulla di condiviso. Passare dal condiviso al dedicato è una migrazione, mai una copia.
Tra le vostre mura.
Le stesse console, job, vault e autorità di sigillo, installati dal vostro IT. Pensato per siti isolati: nulla torna verso di noi, e la licenza è un file firmato.
In ogni modalità, nessun accesso permanente per l'editore. L'accesso del supporto è esplicito, limitato nel tempo, da voi autorizzato e registrato nella vostra pista di audit. On-premise, la versione attuale non include l'assistente.
Distribuzione e sovranità nel dettaglio →Il vostro prossimo audit, con le prove.
Una dimostrazione sul vostro perimetro reale — accessi, proprietà, condivisione o la vostra policy — fino alla prova sigillata da consegnare al vostro auditor.