Découvrir. Réviser. Remédier.
Toute revue d'accès se termine de la même façon : une preuve scellée et infalsifiable, qu'une personne nommée peut assumer — jamais un tableur, jamais une capture d'écran.
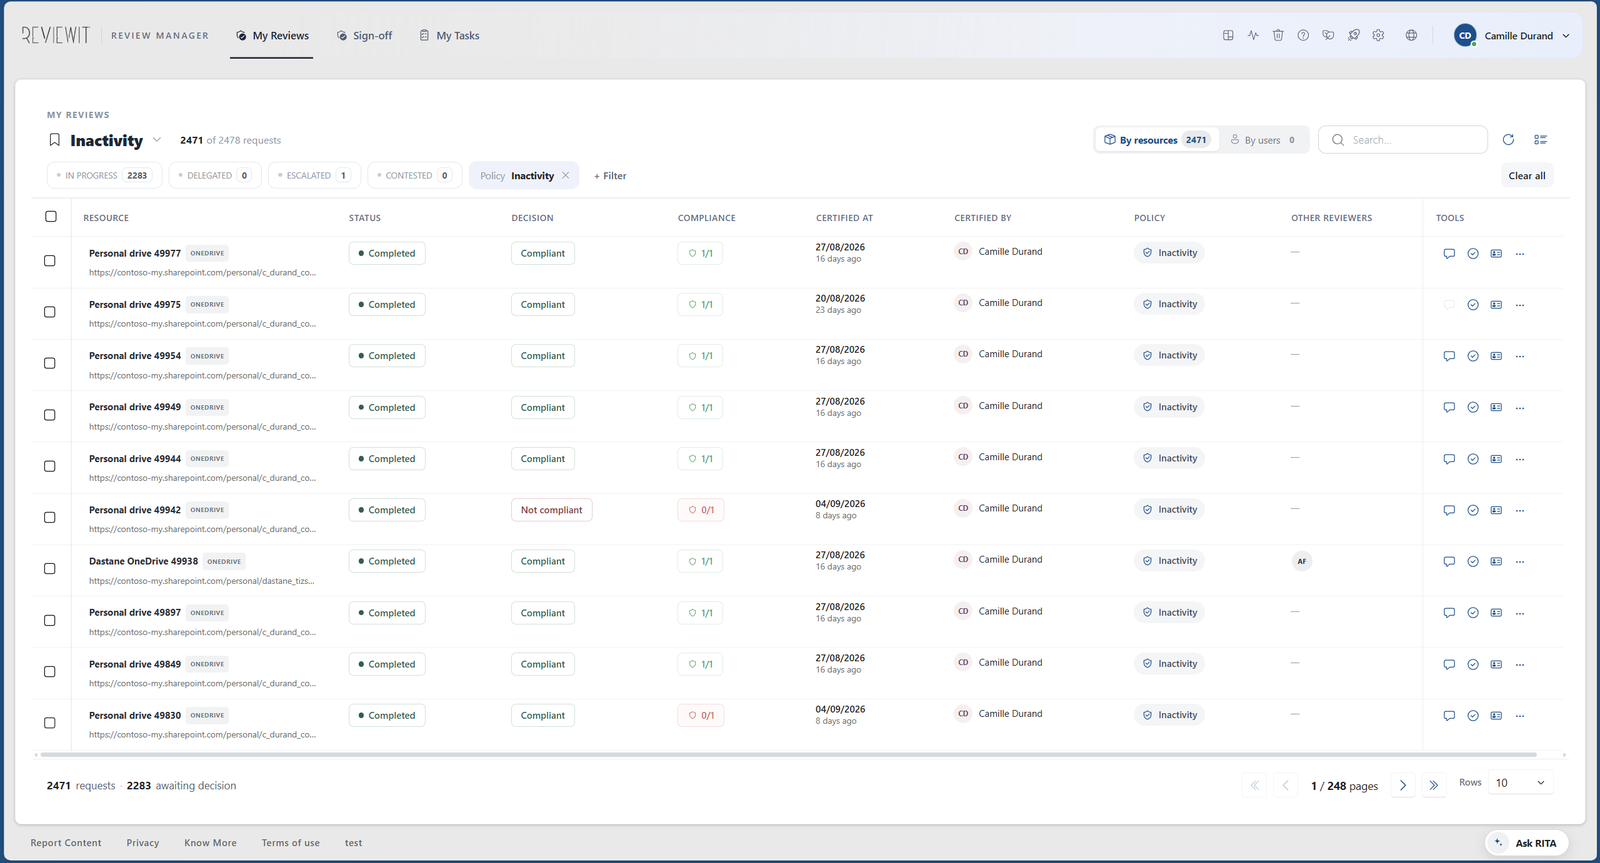
Qu'une revue ait eu lieu n'est pas la preuve qu'elle a fonctionné.
La plupart des outils de revue d'accès s'arrêtent à l'export. Trois questions les mettent en échec, et chacune vient de votre auditeur.
“Qui a décidé, exactement ?”
Un tableur ou un export PDF n'est pas une preuve. Quand la question porte sur qui a décidé, quand, selon quelles règles, et si le registre peut être modifié, la plupart des outils n'ont pas de réponse.
“La révocation a-t-elle pris effet ?”
Un accès marqué “supprimé” est toujours là à la campagne suivante. Rien ne vous dit que la décision est restée sans effet — jusqu'à ce qu'un incident s'en charge à votre place.
“Votre IA aurait-elle pu approuver ceci ?”
Donnez assez de contexte à un assistant et, tôt ou tard, il décide. Avec l'AI Act, on vous demandera de prouver que le vôtre n'a jamais pu le faire — pas seulement qu'on le lui a interdit.
Quatre choses qu'un tableau de bord ne peut pas vous donner.
Une preuve qui tient, la garantie qu'un humain a décidé, un moteur conçu pour tout le patrimoine, et la juridiction dans laquelle tout cela vit.
Une preuve, pas des captures d'écran
Chaque campagne se clôture en un registre de preuve scellé : décisions, réviseurs, horodatages, sign-off et périmètre, chaînés dans une piste d'audit infalsifiable segmentée par portée. Les auditeurs ont un accès en lecture seule à la preuve, jamais aux décisions.
Comment fonctionnent SEAL et la piste d'audit →Un humain a décidé. Garanti.
Aucune action de décision n'existe dans le contrat de RITA : l'assistant ne peut ni approuver, ni révoquer, ni signer. La plateforme ne signe jamais au nom de personne. Chaque échange avec l'IA est consigné dans la piste d'audit, avec les outils réellement invoqués.
Découvrir RITA, et sa garantie →Conçu pour tout le patrimoine
Un assistant de campagne en sept étapes, des conditions de périmètre, un quorum et des règles de politique en cascade, exécutés sur un catalogue de plateformes en croissance — de Microsoft 365 et Entra à SAP, Salesforce et vos propres systèmes. Une certification qui s'ajuste à ce que vous possédez réellement.
Le moteur de campagnes →Souverain par conception
Pour les organismes publics et les organisations réglementées, dans toute juridiction : données et clés là où votre droit s'applique, aucun accès permanent pour l'éditeur, une preuve que votre auditeur vérifie sans nous.
Comment la souveraineté est intégrée →Une boucle, trois actes.
Rien n'est certifié tant que ça n'a pas été découvert. Rien n'est clos tant que la décision n'est pas scellée.
Connecter, collecter, voir.
Reliez vos solutions via leur propre identité, sondez leur santé, cadrez ce qui est collecté. Un catalogue croissant de solutions, de charges et de types de ressources, un répertoire d'identités collecté auprès de vos fournisseurs, et un périmètre par espace de travail. On ne peut pas certifier ce qu'on n'a pas vu.
Comment fonctionne la découverte →Une personne nommée décide.
Des campagnes sur qui a accès, qui possède quoi, et si une ressource respecte vos politiques : confidentialité, partage, inactivité, accès privilégiés, vos propres règles. Des personnes nommées décident. Le système ne signe jamais. Chaque occurrence clôturée est scellée en preuve.
Le moteur de campagnes →Bouclez la boucle, ou ça n'a pas eu lieu.
Une révocation ne vaut rien tant qu'elle n'est pas appliquée. Les dérogations temporaires expirent à une date. Les demandes de suppression sont suivies jusqu'à exécution. Votre SOC voit chaque décision via BEACON, votre outillage la lit via l'API, et INSIGHTS vous dit, campagne après campagne, si une révocation a pris effet. Les actions de remédiation réécrites dans vos systèmes sont la prochaine étape.
Ce qu'INSIGHTS révèle →Chaque rôle reçoit exactement sa surface.
Les réviseurs décident. Les gestionnaires d'espace de travail pilotent les campagnes. Les administrateurs de souscription délèguent la gouvernance et gardent les périmètres. Les auditeurs lisent et vérifient. Aucune console n'approuve quoi que ce soit à la place d'un réviseur.
Review Manager
Le portail du réviseur : une file de travail dense, des décisions en masse, une preuve contextuelle, une délégation en cycles tracés, la contestation et l'escalade, et un tableau de bord personnel de ce qui est dû.
Workspace Manager
Assistant de campagne, extensions de politique, modèles de courriel, relances, rapports, centre d'alertes, piste d'audit et INSIGHTS. Un accompagnement guidé sur chaque écran, livré comme donnée produit.
Subscription Manager
Les espaces de travail comme gouvernance déléguée, avec périmètres, fonctionnalités et crédits. Droits, image de marque, rétention, répertoire d'identités et posture de sécurité.
Gouvernance déléguée →Auditeur
Un rôle en lecture seule, avec bandeau et échéance. Posture d'audit, piste d'audit, dossier d'audit avec empreinte, vérification de preuve. Jamais une décision, jamais une campagne.
Une quatrième console, Cloud Manager, est exploitée uniquement par REVIEWIT. Elle ne prend jamais les couleurs d'un client, pour que les opérateurs sachent toujours sur le patrimoine de qui ils agissent.
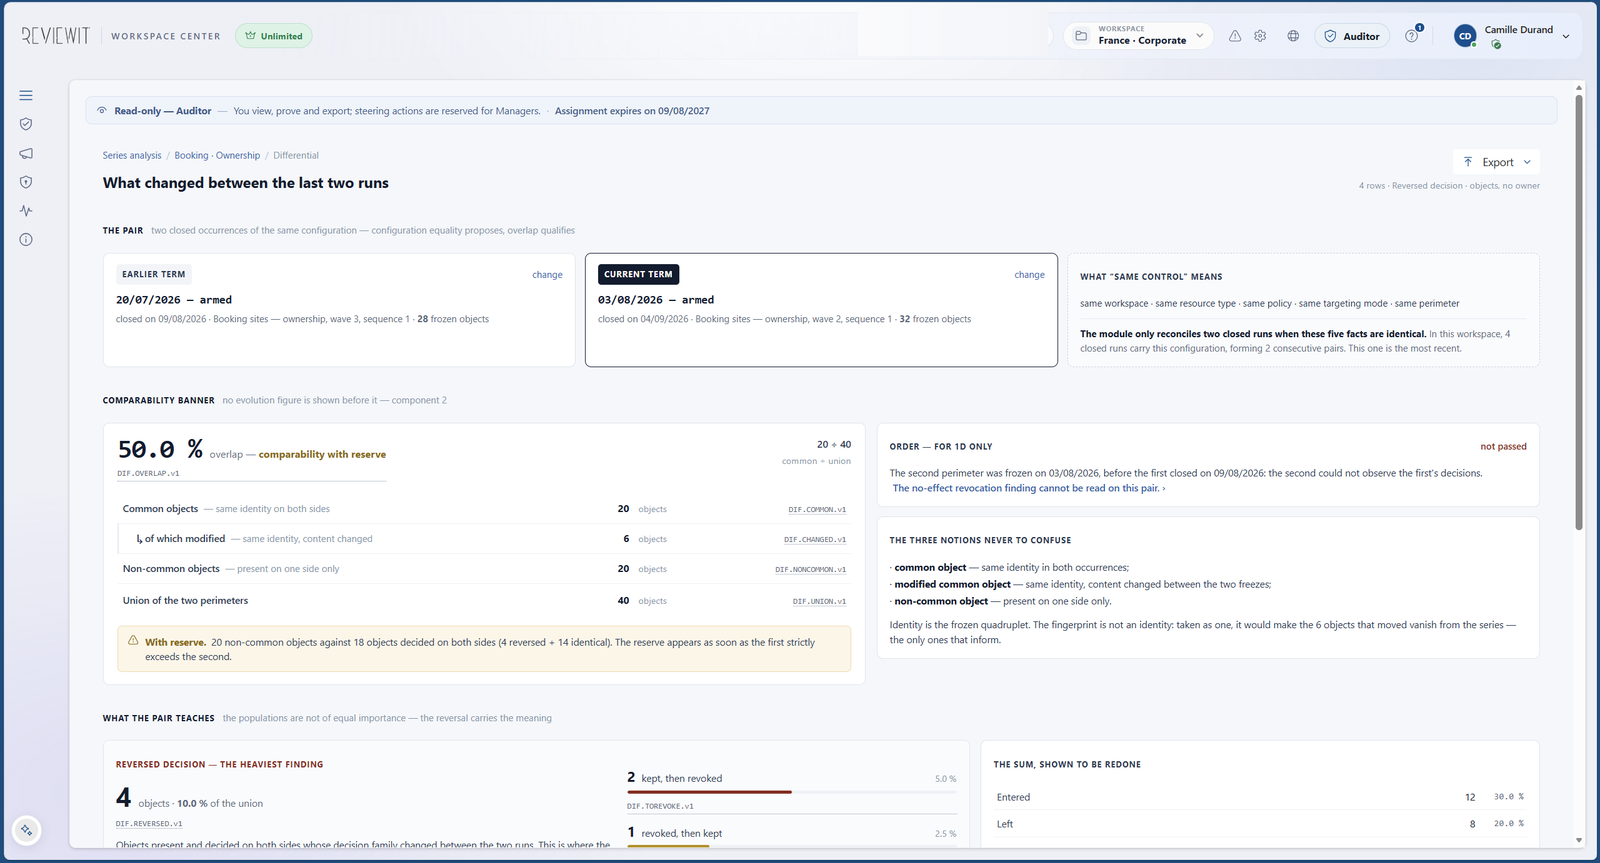
Les rapports prouvent que la revue a eu lieu. INSIGHTS vous dit si elle a fonctionné.
La deuxième campagne sur le même périmètre ne devrait pas coûter pareil et ne rien apprendre. INSIGHTS forme des séries à partir des occurrences de campagne qui partagent un espace de travail, une clé de ressource, une politique et un périmètre, puis rapproche deux occurrences clôturées, objet par objet.
- Séries. Quelles campagnes sont comparables, ordonnées par date d'armement, avec les termes exclus et leur motif.
- Différentiel. Conservé, révoqué, dérogation, divergent : chaque changement de famille entre deux occurrences, en chiffres.
- Révocation sans effet. Des objets révoqués la dernière fois et présentés à nouveau. Le module nomme le fait et les deux causes possibles.
- Constats. Effort de révocation, délais de décision, concentration sur un seul réviseur, le tout à partir de définitions gouvernées.
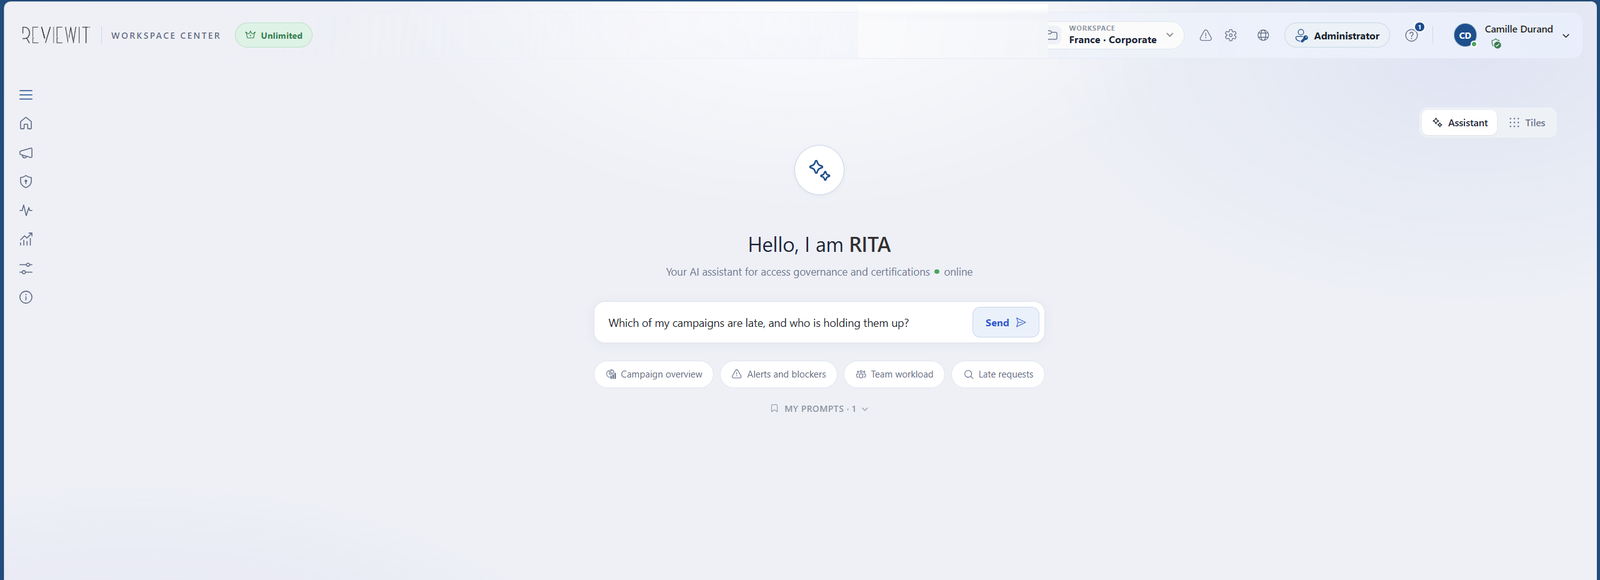
Un assistant qui explique tout et ne peut rien décider.
Tout le monde a une IA en 2026. La différence de RITA est sous le capot : ses contrats de réponse ne contiennent aucune action de décision, ses sorties sont soumises à liste blanche, et chaque échange est écrit dans la piste d'audit avec les outils réellement invoqués. Face à l'AI Act, ou à un auditeur : notre IA n'a jamais pu décider, et en voici la preuve.
- Contexte à la demande. Pourquoi cette ressource est signalée, qui la possède, ce qui s'est passé à la dernière campagne.
- Chaque rôle. Réviseurs, gestionnaires d'espace de travail et administrateurs de souscription reçoivent un accompagnement cadré sur ce qu'ils peuvent voir.
- Multilingue. Des réponses dans la langue du réviseur, à partir des définitions gouvernées du catalogue.
Conçu pour ceux qui demanderont la preuve.
Une autorité de scellement
Autorité de scellement adossée à un coffre matériel, des identités appelantes par souscription, révocation et renouvellement. L'hébergeur applicatif n'émet jamais ses propres identifiants.
Piste d'audit
Des segments chaînés par hachage et par portée, scellés à la clôture, purgés uniquement par segment et jamais ligne à ligne. Lus par souscription, exportés pour vos auditeurs.
Courtier d'identité
Un courtier d'identité devant chaque console. Entra ID, Google et fournisseurs OIDC génériques, MFA renforcée sur les surfaces d'administration, vérifications de fraîcheur.
Diffusion vers le SIEM
Diffuse les événements d'audit vers votre SIEM, avec un bail par destination et une protection de sortie. Vos opérations de sécurité voient ce que vos réviseurs ont fait.
API publique
Automatisez les campagnes, lisez les résultats et les preuves depuis votre propre outillage. Les décisions de revue elles-mêmes ne sont jamais exposées par l'API, par conception.
Rétention et conservations
Rétention déclarée par catégorie de données, clause DPA contractuelle, conservations légales qui suspendent la purge, demandes de suppression suivies jusqu'à exécution.
Payez pour une campagne, ou pour un patrimoine. Jamais pour une fonctionnalité.
Les deux éditions font tourner la même plateforme. La différence est votre mode de consommation, et si vous voulez que la plateforme apprenne d'une campagne à l'autre.
Pour une échéance réglementaire, une première certification, ou un constat d'audit à clore. Les crédits sont consommés par décision, par campagne.
- Toutes les politiques, toutes les consoles, tous les connecteurs
- Preuve scellée et piste d'audit incluses
- RITA inclus
- Crédits achetés par carte ou facture, valables deux ans
Pour un patrimoine sous certification continue. Paliers selon les identités gouvernées, avec campagnes et décisions illimitées sur la durée du contrat.
- Tout OneShot, sans compter les décisions
- INSIGHTS : séries, différentiel, révocation sans effet
- Changements de palier appliqués au début du contrat, crédits pour les besoins exceptionnels
- Plusieurs espaces de travail avec gouvernance déléguée
Une plateforme ouverte. Votre patrimoine est le catalogue.
REVIEWIT n'est pas une liste figée de connecteurs. C'est un modèle de connexion : toute solution qui peut être reliée via une identité, sondée et collectée devient un ensemble de charges et de types de ressources que le moteur de certification révise comme les autres. Le catalogue grandit avec chaque client, et les systèmes ci-dessous sont son point de départ, pas sa limite.
Un seul modèle de connexion
Identité, sonde de santé, cadrage par canal, collecte planifiée. Reliez un système une fois ; chaque politique s'applique.
Solutions, charges, ressources
Chaque système est décrit en charges et types de ressources avec leurs attributs, afin que les campagnes et INSIGHTS les traitent de la même façon.
Vos systèmes, sur demande
Applications internes, partages de fichiers, plateformes sur site, systèmes métier : intégrés via le même modèle, à votre rythme.
Import et API
L'import manuel est un exécutant comme un autre. L'API publique lit ce que détient la plateforme. Rien n'est verrouillé à un éditeur.

Les questions que l'on peut poser à votre patrimoine — et celle que vous seul pouvez écrire.
Une politique est une extension de campagne avec ses propres réglages, pas un mode figé dans le code. Le même moteur, la même preuve, quelle que soit la question posée au patrimoine.
Prêt à certifier avec preuve ?
Une démonstration personnalisée sur votre périmètre réel : accès, propriété, partage externe, accès privilégiés, ou votre propre politique. Repartez avec une vision claire de la preuve que vous remettriez à votre auditeur.