Descubrir. Revisar. Remediar.
Su auditor preguntará quién decidió. Responda con evidencia sellada.
REVIEWIT pone cada recurso y cada acceso ante la persona responsable de él — dondequiera que esté: nube, SaaS o sus propios sistemas — y sella cada decisión en una evidencia que su auditor puede verificar.
Preguntas frecuentes
Sus preguntas pasan por un proveedor de modelos alojado en la región; no se conserva nada. Privacidad
Sus revisiones se realizan. ¿Puede demostrar que funcionaron?
Una hoja de cálculo, una campaña de IGA o la revisión integrada en su directorio: la revisión se realiza. Que haya funcionado es otra cuestión — y cuatro preguntas, todas de su auditor, marcan la diferencia.
«¿Quién decidió, exactamente?»
Un informe dice que hubo una revisión. Una evidencia dice quién decidió, cuándo, con qué reglas — y que el registro no ha podido alterarse desde entonces.
«¿Quién responde por este recurso?»
Un equipo, un sitio, un buzón compartido, un repositorio: creados para un proyecto, conservados mucho después. Las herramientas de identidad ven el grupo, no si alguien sigue siendo responsable.
«¿Surtió efecto la revocación?»
Un acceso marcado como «retirado» sigue ahí en la campaña siguiente. Nada le indica que la decisión no tuvo efecto — hasta que lo hace un incidente.
«¿Podría su IA haberlo aprobado?»
Dele suficiente contexto a un asistente y acabará decidiendo. Con la AI Act le pedirán demostrar que el suyo nunca pudo hacerlo — no que se le dijo que no lo hiciera.
Su IGA gobierna las identidades. REVIEWIT certifica aquello a lo que llegan.
Dos preguntas distintas. La mayoría de las organizaciones necesitan ambas — y la segunda es la que su auditor plantea cada año.
¿Quién es esta persona y a qué debe tener derecho?
Altas, cambios y bajas, aprovisionamiento de cuentas, modelos de roles, derechos. El sistema de referencia de las identidades.
¿Qué recursos existen, quién responde por ellos y siguen justificados sus accesos?
Equipos, sitios, buzones, repositorios y cuentas en la nube certificados como objetos: propietario, miembros, invitados, uso compartido, actividad. Deciden los responsables; cada decisión queda sellada.
Junto a su IGA, o antes de tener una. REVIEWIT no crea cuentas ni concede accesos: certifica lo que ya existe, sin convertirse nunca en el sistema de referencia.
Qué entra en el alcance →La misma pregunta, para cada actor. Las cuentas de servicio y los agentes de IA superan en número a las personas. ¿Quién es su responsable y por qué sigue existiendo? La certificación y la evidencia sellada no cambian.
Agentes e identidades no humanas →Un ciclo, tres actos.
Nada se certifica hasta haberse descubierto. Nada se cierra hasta que la decisión queda sellada.
Vea lo que posee.
Conecte sus plataformas mediante su propia identidad y recopile recursos, propietarios y accesos en un único catálogo. No se puede certificar lo que no se ha visto.
Cómo funciona el descubrimiento →Decide la persona responsable.
Accesos, propiedad, inactividad, uso compartido, derechos privilegiados o su propia política: cada campaña llega a las personas que responden por el recurso. El sistema nunca firma en su nombre.
El motor de campañas →Siga cada decisión hasta el final.
Las excepciones caducan en una fecha y la campaña siguiente le dice si una revocación surtió efecto. La escritura en sus sistemas es el siguiente paso.
Lo que revela INSIGHTS →








La evidencia, no la promesa.
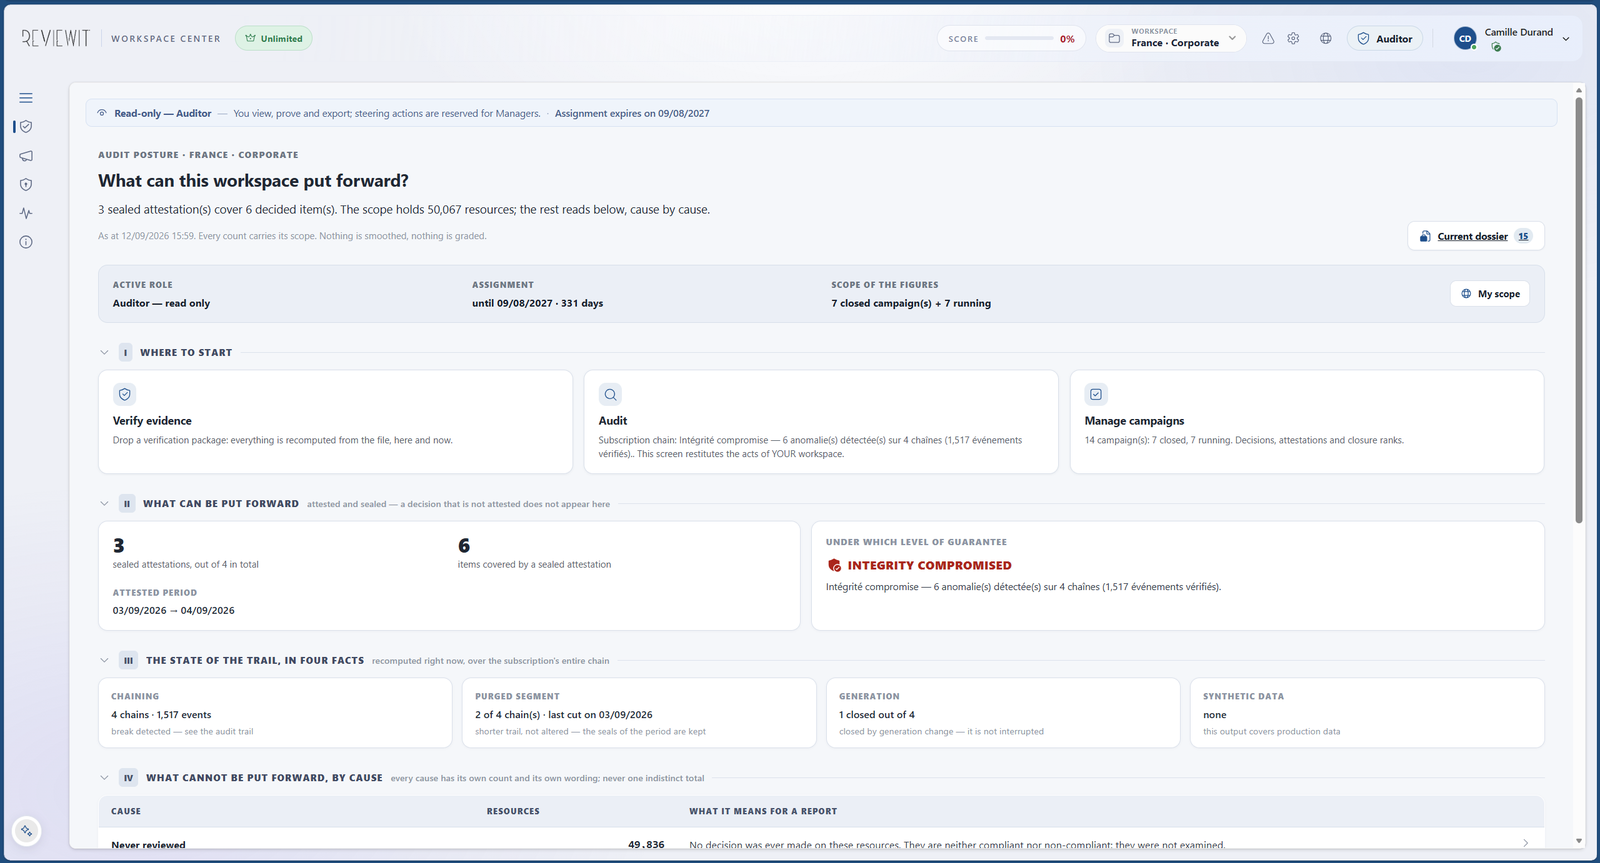
Cuando una campaña se cierra, REVIEWIT la sella. Lo que entrega a su auditor es un registro que puede comprobar — no un documento en el que debe confiar.
- Un registro sellado. Decisiones, revisores, marcas de tiempo, aprobación final y alcance, sellados al cierre.
- Una pista de auditoría encadenada. Cualquier alteración es detectable; segmentada por alcance, depurada solo por segmento y nunca por fila.
- Un rol de auditor. De solo lectura, con caducidad: postura, pista y expediente. Nunca una decisión, nunca una campaña.
- Una verificación independiente. Un verificador y un llavero publicado: el sello se sostiene o cae sin tener que creernos.
Diseñado para quienes pedirán la evidencia.
Decidió una persona. Garantizado.
RITA, el asistente, lo explica todo y no puede aprobar, revocar ni firmar: en su contrato no existe ninguna acción de decisión. Cada intercambio con la IA queda escrito en la pista de auditoría.
Conozca a RITA →Su región, sus claves.
Una región por suscripción, abierta donde se aplica su ley — o la plataforma en sus instalaciones. Ningún acceso permanente para el editor.
Cómo se construye la soberanía →Abierto a sus herramientas.
Eventos de auditoría enviados a su SIEM, una API pública para automatizar alrededor de la decisión, la importación manual como una fuente más. Nada bloqueado.
Integraciones →Empiece con una campaña. Quédese por el patrimonio.
Misma plataforma, misma evidencia. Créditos para una revisión puntual, o un nivel para una certificación continua. Nunca un pago por funcionalidad.
Un hallazgo de auditoría por cerrar o una fecha límite regulatoria. Usted compra créditos. Cada campaña muestra su precio antes de lanzarla, y solo se paga al lanzarla.
- Todas las políticas, todas las consolas, todos los conectores
- Evidencia sellada y pista de auditoría incluidas
- RITA incluida
- Créditos con tarjeta o factura, válidos durante dos años
- Gestionado en su región
Un patrimonio bajo certificación continua. Por niveles según identidades gobernadas, con campañas y decisiones ilimitadas durante la vigencia.
- Todo lo de OneShot, sin contar decisiones
- INSIGHTS: ¿muestra la segunda campaña que la primera funcionó?
- Varios espacios de trabajo con gobierno delegado
- Envío al SIEM y API pública
- Gestionado, en un silo dedicado o en sus instalaciones
Ejecútelo donde se aplica su ley.
La misma plataforma, las mismas consolas y la misma evidencia sellada, dondequiera que se ejecute. Usted elige el límite.
Gestionado, donde se aplica su ley.
Operado por REVIEWIT en la región de su suscripción: autenticación, autoridad de sellado, secretos y pista de auditoría permanecen allí. Nada que instalar, actualizaciones continuas.
Su propio silo.
Para grandes grupos: un silo, un cliente, nunca dos. El mismo servicio gestionado, sin nada compartido. Pasar de compartido a dedicado es una migración, nunca una copia.
Dentro de sus muros.
Las mismas consolas, tareas, bóveda y autoridad de sellado, instaladas por su departamento de TI. Diseñado para sitios aislados: nada vuelve hacia nosotros, y la licencia es un archivo firmado.
En todos los modos, ningún acceso permanente para el editor. El acceso del soporte es explícito, limitado en el tiempo, consentido por usted y registrado en su propia pista de auditoría. En local, la versión actual no incluye el asistente.
Despliegue y soberanía en detalle →Su próxima auditoría, con evidencia.
Una demostración sobre su alcance real — accesos, propiedad, uso compartido o su propia política — hasta la evidencia sellada que entregaría a su auditor.